
5 認証
概要
ユーザー → 認証 セクションでは、Zabbixのユーザー認証方法と内部パスワードの要件を指定できます。
利用可能な認証方法は、内部認証、HTTP認証、LDAP認証、SAML認証、MFA認証です。
デフォルト認証
デフォルトでは、Zabbixはすべてのユーザーに対して内部Zabbix認証を使用します。
デフォルトの認証方法をLDAPにシステム全体で変更することも可能です。そのためには、LDAPタブに移動してLDAPパラメータを設定し、認証タブに戻ってデフォルト認証セレクタをLDAPに切り替えます。
認証方法はユーザーグループ単位で細かく調整することもできます。たとえLDAP認証がグローバルに設定されていても、一部のユーザーグループはZabbixによって認証されることがあります。これらのグループはフロントエンドアクセスを内部に設定する必要があります。
また、グローバルで内部認証を使用している場合でも、特定のユーザーグループに対してのみLDAP認証を有効にすることも可能です。この場合、LDAP認証の詳細を指定し、フロントエンドアクセスをLDAPに設定する必要があります。ユーザーがLDAP認証のユーザーグループに1つでも含まれている場合、そのユーザーは内部認証方法を使用できなくなります。
HTTP、SAML 2.0、およびMFA認証方法は、デフォルトの認証方法に加えて使用できます。
Zabbixはジャストインタイム(JIT)プロビジョニングをサポートしており、外部ユーザーが初めて認証した際にZabbixにユーザーアカウントを作成し、これらのユーザーアカウントをプロビジョニングできます。JITプロビジョニングはLDAPおよびSAMLでサポートされています。
関連項目:
設定
認証 タブでは、デフォルトの認証方式の設定、プロビジョニング解除されたユーザー用のグループの指定、および Zabbix ユーザーのパスワードの複雑さに関する要件の設定を行えます。
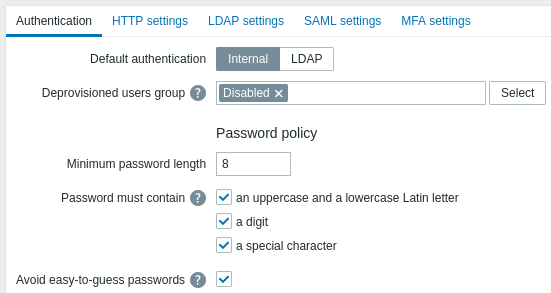
設定パラメータ:
| パラメータ | 説明 |
|---|---|
| デフォルトの認証 | Zabbix のデフォルトの認証方式として、内部 または LDAP を選択します。 |
| プロビジョニング解除されたユーザーのグループ | プロビジョニング解除されたユーザー用のユーザーグループを指定します。この設定は、LDAP または SAML システムから Zabbix に作成されたものの、プロビジョニングする必要がなくなったユーザーに関する JIT プロビジョニングの場合にのみ必要です。 無効なユーザーグループを指定する必要があります。 |
| パスワードの最小長 | デフォルトでは、パスワードの最小長は 8 に設定されています。サポートされる範囲: 1-70。72 文字を超えるパスワードは切り詰められることに注意してください。 |
| パスワードに含める必要がある文字 | パスワードに指定した文字を使用することを必須にするには、1 つ以上のチェックボックスを選択します: - 大文字と小文字のラテン文字 - 数字 - 特殊文字 疑問符にマウスカーソルを合わせると、各オプションで使用できる文字の一覧がヒントとして表示されます。 |
| 推測されやすいパスワードを避ける | 選択すると、パスワードが次の要件に対してチェックされます: - ユーザーの名、姓、またはユーザー名を含めてはならない - 一般的なパスワードまたはコンテキスト固有のパスワードであってはならない 一般的なパスワードとコンテキスト固有のパスワードの一覧は、NCSC の「Top 100k passwords」の一覧、SecLists の「Top 1M passwords」の一覧、および Zabbix のコンテキスト固有のパスワードの一覧から自動的に生成されます。内部ユーザーは、この一覧に含まれるパスワードを設定できません。このようなパスワードは一般的に使用されているため、脆弱と見なされます。 |
パスワードの複雑さに関する要件を変更しても、既存のユーザーのパスワードには影響しません。ただし、既存のユーザーがパスワードの変更を選択した場合、新しいパスワードは現在の要件を満たす必要があります。 要件の一覧を含むヒントは、ユーザープロファイル の パスワード フィールドの横、および ユーザー > ユーザー メニューからアクセスできる ユーザー設定フォーム に表示されます。