
HTTP
Descripción general
La autenticación basada en HTTP o en un servidor web (por ejemplo: BasicAuthentication, NTLM/Kerberos) se puede utilizar para comprobar los nombres de usuario y las contraseñas. Sin embargo, tenga en cuenta que el usuario también debe existir en Zabbix; no se utilizará su contraseña de Zabbix.
¡Tenga cuidado! Asegúrese de que la autenticación del servidor web esté configurada y funcione correctamente antes de activarla.
La configuración de la autenticación HTTP se puede desactivar estableciendo $ZBX_FEATURE_FLAGS['http_auth_enabled'] = false en el archivo de configuración del frontend (zabbix.conf.php).
En este caso, la pestaña Configuración HTTP, que contiene las opciones de autenticación HTTP, estará oculta.
Configuración
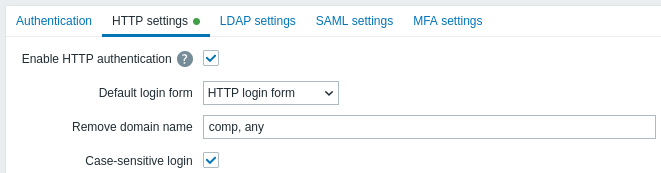
Parámetros de configuración:
| Parámetro | Descripción |
|---|---|
| Habilitar la autenticación HTTP | Marque la casilla para habilitar la autenticación HTTP. Al pasar el ratón sobre  , aparecerá un cuadro de información que advierte que, en el caso de la autenticación del servidor web, todos los usuarios (incluso aquellos cuyo acceso al frontend esté configurado como LDAP/Interno) serán autenticados por el servidor web y no por Zabbix. |
| Formulario de inicio de sesión predeterminado | Especifique si se debe dirigir a los usuarios no autenticados a: Formulario de inicio de sesión de Zabbix: página de inicio de sesión estándar de Zabbix. Formulario de inicio de sesión HTTP: página de inicio de sesión HTTP. Se recomienda habilitar la autenticación basada en el servidor web únicamente para la página index_http.php. Si Formulario de inicio de sesión predeterminado está configurado como «Página de inicio de sesión HTTP», el usuario iniciará sesión automáticamente si el módulo de autenticación del servidor web establece un nombre de usuario válido en la variable $_SERVER.Las claves $_SERVER compatibles son PHP_AUTH_USER, REMOTE_USER, AUTH_USER. |
| Eliminar el nombre de dominio | Lista de nombres de dominio, separados por comas, que deben eliminarse del nombre de usuario. Por ejemplo, comp,any: si el nombre de usuario es «Admin@any» o «comp\Admin», el usuario iniciará sesión como «Admin»; si el nombre de usuario es «notacompany\Admin», se denegará el inicio de sesión. |
| Inicio de sesión sensible a mayúsculas y minúsculas | Desmarque la casilla para deshabilitar la distinción entre mayúsculas y minúsculas en los nombres de usuario (habilitada de forma predeterminada). Deshabilitar esta distinción permite, por ejemplo, iniciar sesión como «admin» aunque el usuario de Zabbix sea «Admin» o «ADMIN». Tenga en cuenta que, si la distinción entre mayúsculas y minúsculas está deshabilitada y existen varios usuarios de Zabbix con nombres de usuario similares (por ejemplo, Admin y admin), el inicio de sesión de esos usuarios siempre se denegará con el siguiente mensaje de error: «Authentication failed: supplied credentials are not unique.» |
Para los usuarios internos que no puedan iniciar sesión mediante
credenciales HTTP (con el formulario de inicio de sesión HTTP configurado como predeterminado) y reciban el error 401, puede añadir una línea ErrorDocument 401 /index.php?form=default a las directivas de autenticación básica. Esto redirigirá al formulario de inicio de sesión habitual de Zabbix.