

4 Discovery-Regeln
Übersicht
Die Liste der Low-Level-Discovery-Regeln für einen Host kann über Datensammlung → Hosts aufgerufen werden, indem Sie beim entsprechenden Host auf Discovery klicken.
Eine Liste der vorhandenen Low-Level-Discovery-Regeln wird angezeigt. Sie können auch alle Discovery-Regeln unabhängig vom Host oder alle Discovery-Regeln einer bestimmten Hostgruppe anzeigen, indem Sie die Filtereinstellungen ändern.
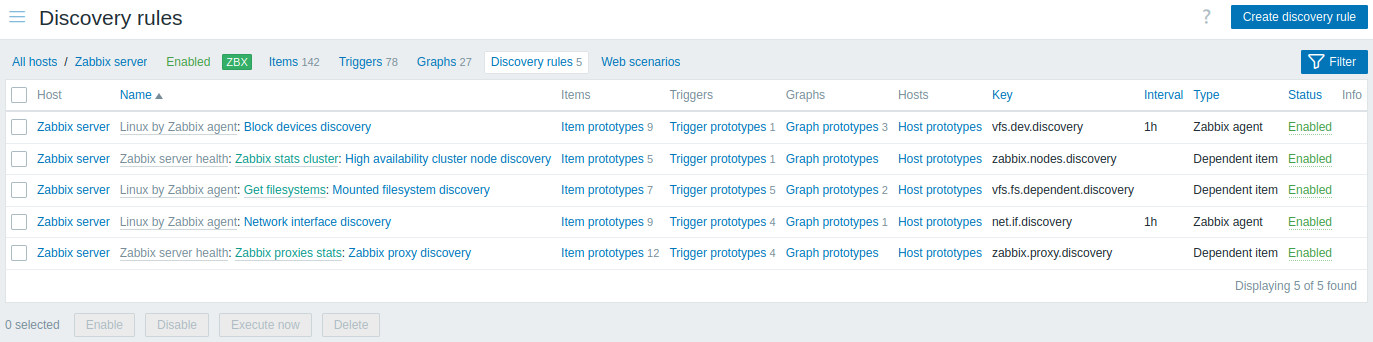
Angezeigte Daten:
| Spalte | Beschreibung |
|---|---|
| Host | Der sichtbare Hostname wird angezeigt. Durch Klicken auf den Hostnamen wird das Host-Konfigurationsformular geöffnet. Wenn kein sichtbarer Hostname vorhanden ist, wird der technische Hostname angezeigt. |
| Name | Der Name der Regel wird als blauer Link angezeigt. Durch Klicken auf den Regelnamen wird das Konfigurationsformular der Low-Level-Discovery-Regel geöffnet. Wenn die Discovery-Regel zu einer Vorlage gehört, wird der Vorlagenname vor dem Regelnamen als grauer Link angezeigt. Durch Klicken auf den Vorlagenlink wird die Regelliste auf Vorlagenebene geöffnet. |
| Datenpunkte | Ein Link zur Liste der Datenpunkt-Prototypen wird angezeigt. Die Anzahl der vorhandenen Datenpunkt-Prototypen wird grau angezeigt. |
| Auslöser | Ein Link zur Liste der Auslöser-Prototypen wird angezeigt. Die Anzahl der vorhandenen Auslöser-Prototypen wird grau angezeigt. |
| Graphen | Ein Link zur Liste der Graph-Prototypen wird angezeigt. Die Anzahl der vorhandenen Graph-Prototypen wird grau angezeigt. |
| Hosts | Ein Link zur Liste der Host-Prototypen wird angezeigt. Die Anzahl der vorhandenen Host-Prototypen wird grau angezeigt. |
| Schlüssel | Der für die Discovery verwendete Datenpunktschlüssel wird angezeigt. |
| Intervall | Die Häufigkeit der Durchführung der Discovery wird angezeigt. Hinweis: Die Discovery kann auch sofort durchgeführt werden, indem Sie unterhalb der Liste auf die Schaltfläche Jetzt ausführen klicken. |
| Typ | Der für die Discovery verwendete Datenpunkttyp wird angezeigt (Zabbix agent, SNMP agent usw.). |
| Status | Der Status der Discovery-Regel wird angezeigt – Aktiviert, Deaktiviert oder Nicht unterstützt. Durch Klicken auf den Status können Sie ihn ändern – von „Aktiviert“ zu „Deaktiviert“ (und umgekehrt) sowie von „Nicht unterstützt“ zu „Deaktiviert“ (und umgekehrt). |
| Info | Wenn alles in Ordnung ist, wird in dieser Spalte kein Symbol angezeigt. Bei Fehlern wird ein quadratisches Symbol mit dem Buchstaben „i“ angezeigt. Bewegen Sie den Mauszeiger über das Symbol, um eine QuickInfo mit der Fehlerbeschreibung anzuzeigen. |
Um eine neue Low-Level-Discovery-Regel zu konfigurieren, klicken Sie oben rechts auf die Schaltfläche Discovery-Regel erstellen.
Optionen für die Massenbearbeitung
Die Schaltflächen unterhalb der Liste bieten einige Optionen für die Massenbearbeitung:
- Aktivieren - den Status der Low-Level-Discovery-Regel auf Aktiviert ändern.
- Deaktivieren - den Status der Low-Level-Discovery-Regel auf Deaktiviert ändern.
- Jetzt ausführen - die Erkennung anhand der Discovery-Regeln sofort ausführen. Siehe weitere Details. Beachten Sie, dass bei der sofortigen Ausführung der Erkennung der Konfigurationscache nicht aktualisiert wird und das Ergebnis daher keine sehr aktuellen Änderungen an der Konfiguration der Discovery-Regel widerspiegelt.
- Löschen - die Low-Level-Discovery-Regeln löschen.
Um diese Optionen zu verwenden, markieren Sie die Kontrollkästchen vor den jeweiligen Discovery-Regeln und klicken Sie dann auf die gewünschte Schaltfläche.
Verwenden des Filters
Sie können den Filter verwenden, um nur die Erkennungsregeln anzuzeigen, die Sie interessieren. Für eine bessere Suchleistung werden die Daten mit nicht aufgelösten Makros durchsucht.
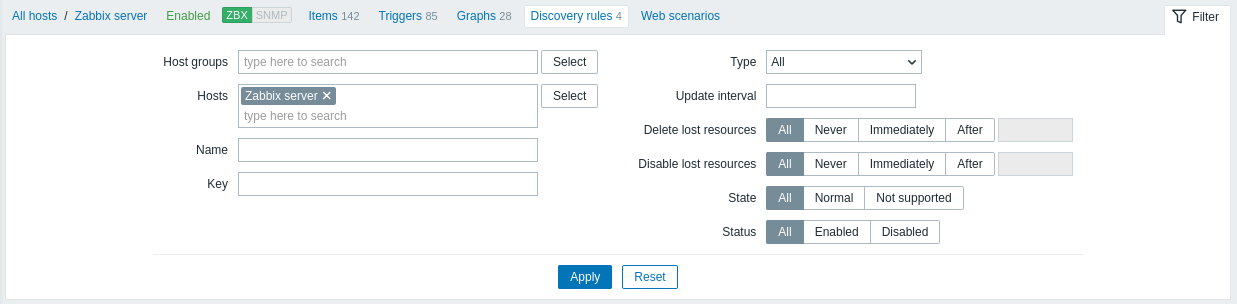
Der Link Filter ist oberhalb der Liste der Erkennungsregeln verfügbar. Wenn Sie darauf klicken, wird ein Filter angezeigt, mit dem Sie Erkennungsregeln nach Hostgruppe, Host, Name, Datenpunkt-Schlüssel, Datenpunkt-Typ und anderen Parametern filtern können.
| Parameter | Beschreibung |
|---|---|
| Host groups | Nach einer oder mehreren Hostgruppen filtern. Wenn Sie eine übergeordnete Hostgruppe angeben, werden implizit alle verschachtelten Hostgruppen ausgewählt. |
| Hosts | Nach einem oder mehreren Hosts filtern. |
| Name | Nach dem Namen der Erkennungsregel filtern. |
| Key | Nach dem Schlüssel des Erkennungs-Datenpunkts filtern. |
| Type | Nach dem Typ des Erkennungs-Datenpunkts filtern. |
| Update interval | Nach dem Aktualisierungsintervall filtern. Für Zabbix trapper und abhängige Datenpunkte nicht verfügbar. |
| Delete lost resources | Nach dem Zeitraum Delete lost resources filtern. |
| Disable lost resources | Nach dem Zeitraum Disable lost resources filtern. |
| SNMP OID | Nach der SNMP OID filtern. Nur verfügbar, wenn SNMP agent als Typ ausgewählt ist. |
| State | Nach dem Status der Erkennungsregel filtern (All/Normal/Not supported). |
| Status | Nach dem Status der Erkennungsregel filtern (All/Enabled/Disabled). |