
1 Proxys
Übersicht
Ein Zabbix Proxy kann Leistungs- und Verfügbarkeitsdaten im Auftrag des Zabbix Servers erfassen. Auf diese Weise kann ein Proxy einen Teil der Last der Datenerfassung übernehmen und den Zabbix Server entlasten.
Außerdem ist die Verwendung eines Proxys der einfachste Weg, zentrale und verteilte Überwachung zu implementieren, wenn alle Agenten und Proxys an einen Zabbix Server berichten und alle Daten zentral gesammelt werden.
Ein Zabbix Proxy kann verwendet werden, um:
- Entfernte Standorte zu überwachen
- Standorte mit unzuverlässiger Kommunikation zu überwachen
- Den Zabbix Server bei der Überwachung von Tausenden von Geräten zu entlasten
- Die Wartung verteilter Überwachung zu vereinfachen
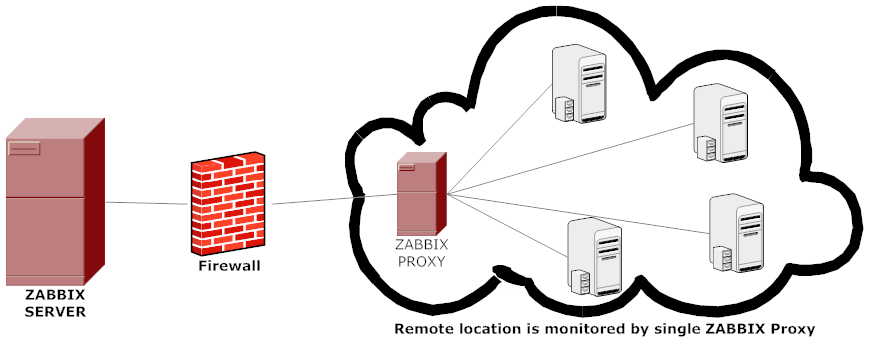
Der Proxy benötigt nur eine TCP-Verbindung zum Zabbix Server. Dadurch ist es einfacher, eine Firewall zu umgehen, da nur eine Firewall-Regel konfiguriert werden muss.
Der Zabbix Proxy muss eine separate Datenbank verwenden. Wenn Sie ihn auf die Datenbank des Zabbix Servers verweisen, wird die Konfiguration beschädigt.
Alle vom Proxy erfassten Daten werden lokal gespeichert, bevor sie an den Server übertragen werden. Dadurch gehen bei vorübergehenden Kommunikationsproblemen mit dem Server keine Daten verloren. Die Parameter ProxyLocalBuffer und ProxyOfflineBuffer in der Proxy-Konfigurationsdatei steuern, wie lange die Daten lokal aufbewahrt werden.
Es kann vorkommen, dass ein Proxy, der die neuesten Konfigurationsänderungen direkt aus der Datenbank des Zabbix Servers empfängt, eine aktuellere Konfiguration hat als der Zabbix Server, dessen Konfiguration aufgrund des Werts von CacheUpdateFrequency möglicherweise nicht so schnell aktualisiert wird. Infolgedessen kann der Proxy mit der Datenerfassung beginnen und diese Daten an den Zabbix Server senden, der sie ignoriert.
Der Zabbix Proxy ist ein Datensammler. Er berechnet keine Auslöser, verarbeitet keine Ereignisse und sendet keine Alarme. Einen Überblick über die Funktionen des Proxys finden Sie in der folgenden Tabelle:
| Function | Supported by proxy | |
|---|---|---|
| Items | ||
| Zabbix agent checks | Yes | |
| Zabbix agent checks (active) | Yes 1 | |
| Simple checks | Yes | |
| Trapper items | Yes | |
| SNMP checks | Yes | |
| SNMP traps | Yes | |
| IPMI checks | Yes | |
| JMX checks | Yes | |
| Log file monitoring | Yes | |
| Internal checks | Yes | |
| SSH checks | Yes | |
| Telnet checks | Yes | |
| External checks | Yes | |
| Dependent items | Yes | |
| Script items | Yes | |
| Browser items | Yes | |
| Built-in web monitoring | Yes | |
| Item value preprocessing | Yes | |
| Network discovery | Yes | |
| Active agent autoregistration | Yes | |
| Low-level discovery | Yes 2 | |
| Remote commands | Yes | |
| Calculating triggers | No | |
| Processing events | No | |
| Event correlation | No | |
| Sending alerts | No | |
[1] Damit ein Agent den Proxy (und nicht den
Server) für aktive Prüfungen abfragt, muss der Proxy im
Parameter ServerActive in der Agent-Konfigurationsdatei aufgeführt sein.
[2] Bei LLD sammelt und verarbeitet der Zabbix Proxy nur die
Daten vor und sendet sie dann zur weiteren
Verarbeitung an den Zabbix Server.
Schutz vor Überlastung
Wenn der Zabbix-Server einige Zeit nicht verfügbar war und Proxys viele Daten gesammelt haben, kann der Server beim Start überlastet werden (die Auslastung des Verlaufscaches bleibt einige Zeit bei 95-100 %). Diese Überlastung kann zu Leistungseinbußen führen, sodass Prüfungen langsamer als vorgesehen verarbeitet werden. Zum Vermeiden von Problemen durch eine Überlastung des Verlaufscaches wurde ein Schutzmechanismus für dieses Szenario implementiert.
Wenn der Verlaufscache des Zabbix-Servers voll ist, wird der Schreibzugriff auf den Verlaufscache gedrosselt, wodurch die Datensammlungsprozesse des Servers ins Stocken geraten. Der häufigste Fall einer Überlastung des Verlaufscaches tritt nach einem Ausfall des Servers auf, wenn Proxys die gesammelten Daten hochladen. Um eine Drosselung der Proxys zu vermeiden, wurde diese Funktion hinzugefügt (sie kann derzeit nicht deaktiviert werden).
Der Zabbix-Server akzeptiert keine Daten mehr von Proxys, wenn die Auslastung des Verlaufscaches 80 % erreicht. Stattdessen werden diese Proxys auf eine Drosselungsliste gesetzt. Dies wird fortgesetzt, bis die Cache-Auslastung auf 60 % sinkt. Anschließend beginnt der Server, Daten von den Proxys einzeln zu akzeptieren, und zwar in der Reihenfolge der Drosselungsliste. Das bedeutet, dass der Proxy, der während des Drosselungszeitraums zuerst versucht hat, Daten hochzuladen, zuerst bedient wird. Solange dieser Vorgang nicht abgeschlossen ist, akzeptiert der Server keine Daten von anderen Proxys.
Dieser Drosselungsmodus bleibt aktiv, bis die Cache-Auslastung entweder erneut 80 % erreicht, auf 20 % sinkt oder die Drosselungsliste leer ist. Im ersten Fall akzeptiert der Server erneut keine Proxy-Daten. In den beiden anderen Fällen arbeitet der Server wieder normal und akzeptiert Daten von allen Proxys.
Die oben beschriebenen Informationen können in der folgenden Tabelle veranschaulicht werden:
| Auslastung des Verlaufscache-Schreibzugriffs |
Modus des Zabbix-Servers | Aktion des Zabbix-Servers |
|---|---|---|
| Erreicht 80 % | Warten | Akzeptiert keine Proxy-Daten mehr, führt jedoch eine Drosselungsliste (priorisierte Liste der Proxys, die später kontaktiert werden). |
| Sinkt auf 60 % | Gedrosselt | Beginnt mit der Verarbeitung der Drosselungsliste, akzeptiert jedoch weiterhin keine Proxy-Daten. |
| Sinkt auf 20 % | Normal | Verwirft die Drosselungsliste und akzeptiert Proxy-Daten wieder normal. |
Sie können den internen Datenpunkt zabbix[wcache,history,pused] verwenden, um dieses Verhalten des Zabbix-Servers mit einer Metrik zu korrelieren.
Konfiguration
Nachdem Sie einen Proxy installiert und konfiguriert haben, ist es an der Zeit, ihn im Zabbix-Frontend zu konfigurieren.
Hinzufügen von Proxys
Um einen Proxy im Zabbix-Frontend zu konfigurieren:
- Gehen Sie zu: Administration → Proxys
- Klicken Sie auf Proxy erstellen
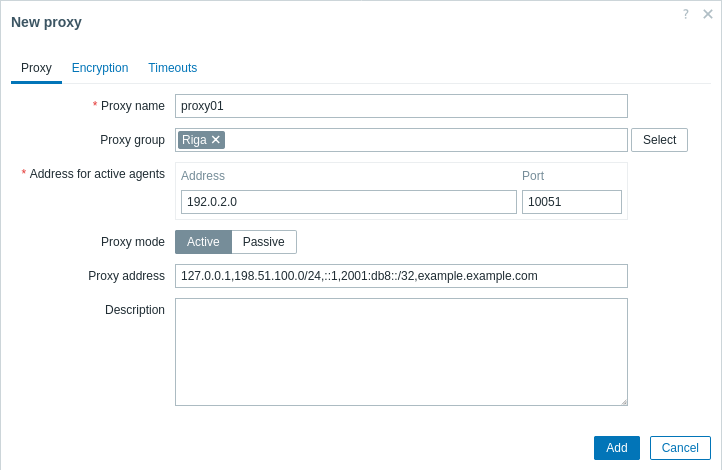
| Parameter | Beschreibung | |
|---|---|---|
| Proxy name | Geben Sie den Proxy-Namen ein. Er muss mit dem Namen im Parameter Hostname in der Proxy-Konfigurationsdatei übereinstimmen. | |
| Proxy group | Wählen Sie eine Proxy-Gruppe für Load Balancing/High Availability des Proxys aus. | |
| Address for active agents | Geben Sie die Adresse ein, mit der sich die überwachten aktiven Agenten oder Sender verbinden müssen. Unterstützt wird dies nur für Zabbix 7.0 Agenten oder neuer. Diese Adresse wird für die Verbindung zu aktiven und passiven Proxys verwendet. Dieses Feld ist nur verfügbar, wenn im Feld Proxy group eine Proxy-Gruppe ausgewählt ist. |
|
| Address | IP-Adresse/DNS-Name, mit dem verbunden werden soll. | |
| Port | TCP-Portnummer (standardmäßig 10051), mit dem verbunden werden soll. Benutzer-Makros werden unterstützt. | |
| Proxy mode | Wählen Sie den Proxy-Modus aus. Active - der Proxy verbindet sich mit dem Zabbix-Server und fordert Konfigurationsdaten an Passive - der Zabbix-Server verbindet sich mit dem Proxy Beachten Sie, dass ohne verschlüsselte Kommunikation (sensible) Proxy-Konfigurationsdaten für Parteien verfügbar werden können, die Zugriff auf den Zabbix-Server-Trapper-Port haben, wenn ein aktiver Proxy verwendet wird. Dies ist möglich, weil sich jeder als aktiver Proxy ausgeben und Konfigurationsdaten anfordern kann, wenn keine Authentifizierung stattfindet oder Proxy-Adressen im Feld Proxy address nicht eingeschränkt sind. |
|
| Proxy address | Falls angegeben, werden Anfragen des aktiven Proxys nur aus dieser durch Kommas getrennten Liste von IP-Adressen, optional in CIDR-Notation, oder DNS-Namen des aktiven Zabbix-Proxys akzeptiert. Dieses Feld ist nur verfügbar, wenn im Feld Proxy mode ein aktiver Proxy ausgewählt ist. Makros werden nicht unterstützt. |
|
| Interface | Geben Sie die Schnittstellendetails für einen passiven Proxy ein. Dieses Feld ist nur verfügbar, wenn im Feld Proxy mode ein passiver Proxy ausgewählt ist. |
|
| Address | IP-Adresse/DNS-Name des passiven Proxys. | |
| Port | TCP-Portnummer des passiven Proxys (standardmäßig 10051). Benutzer-Makros werden unterstützt. | |
| Description | Geben Sie die Proxy-Beschreibung ein. | |
Die Registerkarte Encryption ermöglicht es Ihnen, verschlüsselte Verbindungen mit dem Proxy zu erzwingen.
| Parameter | Beschreibung |
|---|---|
| Connections to proxy | Wie sich der Server mit dem passiven Proxy verbindet: ohne Verschlüsselung (Standard), mit PSK (pre-shared key) oder Zertifikat. |
| Connections from proxy | Wählen Sie aus, welche Art von Verbindungen vom aktiven Proxy zulässig sind. Mehrere Verbindungstypen können gleichzeitig ausgewählt werden (nützlich zum Testen und zum Wechsel zu einem anderen Verbindungstyp). Standard ist "No encryption". |
| Issuer | Zulässiger Aussteller des Zertifikats. Das Zertifikat wird zuerst mit der CA (Zertifizierungsstelle) validiert. Wenn es gültig ist und von der CA signiert wurde, kann das Feld Issuer verwendet werden, um die zulässige CA weiter einzuschränken. Dieses Feld ist optional und dafür vorgesehen, wenn Ihre Zabbix-Installation Zertifikate von mehreren CAs verwendet. |
| Subject | Zulässiger Subject-Wert des Zertifikats. Das Zertifikat wird zuerst mit der CA validiert. Wenn es gültig ist und von der CA signiert wurde, kann das Feld Subject verwendet werden, um nur einen Wert der Zeichenfolge Subject zuzulassen. Wenn dieses Feld leer ist, wird jedes gültige, von der konfigurierten CA signierte Zertifikat akzeptiert. |
| PSK identity | Identitätszeichenfolge des Pre-shared Key. Geben Sie keine sensiblen Informationen in die PSK-Identität ein, da sie unverschlüsselt über das Netzwerk übertragen wird, um einem Empfänger mitzuteilen, welchen PSK er verwenden soll. |
| PSK | Pre-shared Key (Hex-String). Maximale Länge: 512 Hex-Zeichen (256-Byte-PSK), wenn Zabbix die Bibliothek GnuTLS oder OpenSSL verwendet, 64 Hex-Zeichen (32-Byte-PSK), wenn Zabbix die Bibliothek mbed TLS (PolarSSL) verwendet. Beispiel: 1f87b595725ac58dd977beef14b97461a7c1045b9a1c963065002c5473194952 |
Die Registerkarte Timeouts ermöglicht es Ihnen, globale Timeouts für Datentypen zu überschreiben, die dies unterstützen.
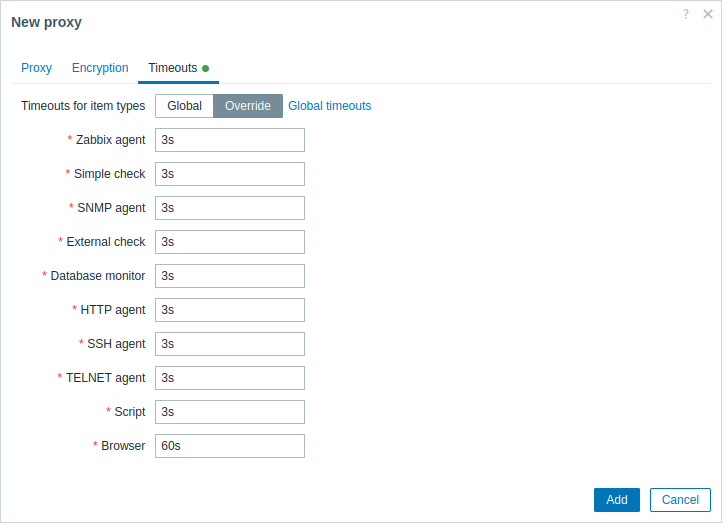
| Parameter | Beschreibung |
|---|---|
| Timeouts for item types | Wählen Sie die Timeout-Option aus: Global - das globale Timeout wird verwendet (angezeigt im ausgegrauten Feld Timeout für jeden Datentyp); Override - ein benutzerdefiniertes Timeout wird verwendet (im Feld Timeout für jeden Datentyp festgelegt). Zulässiger Bereich: 1 - 600s (Standard: von den globalen Timeouts übernommen). Zeit-Suffixe, z. B. 30s, 1m, sowie Benutzer-Makros werden unterstützt. Durch Klicken auf den Link Global timeouts können Sie globale Timeouts konfigurieren. Beachten Sie, dass der Link Global timeouts nur für Benutzer vom Typ Super admin mit Berechtigungen für den Frontend-Bereich Administration → General sichtbar ist. Unterstützte Datentypen: - Zabbix agent (sowohl passive als auch aktive Prüfungen) - Simple check (außer icmpping*, vmware.* Datenpunkte)- SNMP agent (nur für SNMP-Datenpunkte walk[OID] und get[OID])- External check - Database monitor - HTTP agent - SSH agent - TELNET agent - Script - Browser Beachten Sie, dass die unter Override festgelegten Timeouts die globalen überschreiben, jedoch von individuellen Datenpunkt-Timeouts überschrieben werden, wenn diese in der Datenpunktkonfiguration festgelegt sind. |
Wenn die Hauptversion des Proxys nicht mit der Hauptversion des Servers übereinstimmt,
wird neben Timeouts for item types ein Symbol
 angezeigt,
mit der Hinweisnachricht
"Timeouts disabled because the proxy and server versions do not match".
In solchen Fällen verwendet der Proxy den Parameter
Timeout aus der Proxy-Konfigurationsdatei.
Das Bearbeitungsformular eines vorhandenen Proxys verfügt über die folgenden zusätzlichen Schaltflächen:
- Refresh configuration - Konfiguration des Proxys aktualisieren
- Clone - einen neuen Proxy basierend auf den Eigenschaften des vorhandenen Proxys erstellen
- Delete - den Proxy löschen
Host-Konfiguration
Sie können im Formular Host-Konfiguration festlegen, dass ein einzelner Host von einem Proxy oder einer Proxy-Gruppe überwacht werden soll, indem Sie das Feld Überwacht von verwenden.
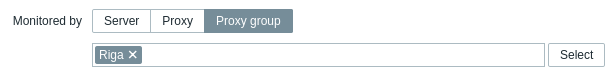
Die Massenaktualisierung für Hosts ist eine weitere Möglichkeit, festzulegen, dass Hosts von einem Proxy oder einer Proxy-Gruppe überwacht werden sollen.