
1 HTTP
Descripción general
Se puede utilizar la autenticación basada en HTTP o en servidor web (por ejemplo: BasicAuthentication, NTLM/Kerberos) para comprobar los nombres de usuario y contraseñas. Tenga en cuenta que el usuario también debe existir en Zabbix, sin embargo, su contraseña de Zabbix no se utilizará.
¡Tenga cuidado! Asegúrese de que la autenticación del servidor web esté configurada y funcione correctamente antes de activarla.
La autenticación HTTP puede deshabilitarse en la interfaz configurando la opción correspondiente en la pestaña Configuración HTTP en la sección Usuarios > Autenticación. Cuando la autenticación HTTP está deshabilitada, la pestaña con las opciones de autenticación HTTP no se mostrará en la interfaz. Tenga en cuenta que reinstalar la interfaz (ejecutando setup.php) restablecerá la configuración de autenticación, incluida la configuración de autenticación HTTP.
Configuración
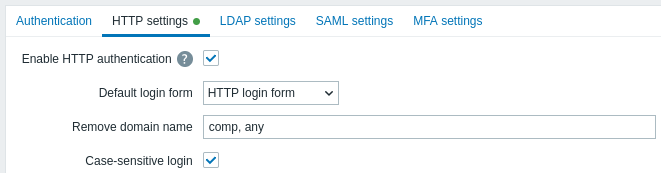
Parámetros de configuración:
| Parámetro | Descripción |
|---|---|
| Habilitar autenticación HTTP | Marque la casilla para habilitar la autenticación HTTP. Al pasar el ratón sobre  , aparecerá un cuadro de sugerencias que advierte que, en el caso de la autenticación del servidor web, todos los usuarios (incluso aquellos con el acceso al frontend establecido en LDAP/Interno) serán autenticados por el servidor web, no por Zabbix. |
| Formulario de inicio de sesión predeterminado | Especifique si desea dirigir a los usuarios no autenticados a: Formulario de inicio de sesión de Zabbix: página de inicio de sesión estándar de Zabbix. Formulario de inicio de sesión HTTP: página de inicio de sesión HTTP. Se recomienda habilitar la autenticación basada en el servidor web únicamente para la página index_http.php. Si Formulario de inicio de sesión predeterminado está establecido en «Página de inicio de sesión HTTP», el usuario iniciará sesión automáticamente si el módulo de autenticación del servidor web establece un nombre de usuario válido en la variable $_SERVER.Las claves $_SERVER compatibles son PHP_AUTH_USER, REMOTE_USER, AUTH_USER. |
| Eliminar el nombre de dominio | Lista de nombres de dominio, separados por comas, que deben eliminarse del nombre de usuario. Por ejemplo, comp,any: si el nombre de usuario es «Admin@any» o «comp\Admin», el usuario iniciará sesión como «Admin»; si el nombre de usuario es «notacompany\Admin», se denegará el inicio de sesión. |
| Inicio de sesión sensible a mayúsculas y minúsculas | Desmarque la casilla para deshabilitar la distinción entre mayúsculas y minúsculas en los nombres de usuario (habilitada de forma predeterminada). Deshabilitar esta distinción permite, por ejemplo, iniciar sesión como «admin» aunque el usuario de Zabbix sea «Admin» o «ADMIN». Tenga en cuenta que, si se deshabilita la distinción entre mayúsculas y minúsculas y existen varios usuarios de Zabbix con nombres de usuario similares (por ejemplo, Admin y admin), el inicio de sesión de esos usuarios siempre se denegará con el siguiente mensaje de error: «Authentication failed: supplied credentials are not unique.» |
Para los usuarios internos que no puedan iniciar sesión mediante
credenciales HTTP (con el formulario de inicio de sesión HTTP establecido como predeterminado) y reciban el error 401, puede añadir una línea ErrorDocument 401 /index.php?form=default a las directivas de autenticación básica. Esto redirigirá al formulario de inicio de sesión habitual de Zabbix.