
1 HTTP
概要
HTTPまたはWebサーバーベースの認証(例:BasicAuthentication、NTLM/Kerberos)を使用してユーザー名とパスワードを確認できます。ユーザーはZabbixにも存在する必要がありますが、そのZabbixパスワードは使用されません。
注意してください!Webサーバー認証が正しく設定され、正常に動作していることを確認してから有効にしてください。
HTTP認証は、ユーザー > 認証セクションのHTTP設定タブで対応するオプションを設定することで、フロントエンドで無効にできます。HTTP認証が無効になっている場合、HTTP認証オプションのタブはフロントエンドに表示されません。フロントエンドを再インストール(setup.phpの実行)すると、HTTP認証の設定を含む認証設定がリセットされることに注意してください。
設定
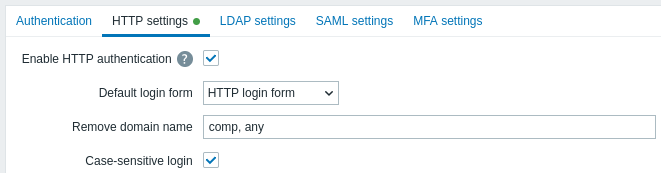
設定パラメータ:
| パラメータ | 説明 |
|---|---|
| HTTP認証を有効にする | HTTP認証を有効にするには、チェックボックスを選択します。 にマウスカーソルを合わせると、Webサーバー認証を使用する場合、WebインターフェースへのアクセスがLDAP/Internalに設定されているユーザーを含むすべてのユーザーが、ZabbixではなくWebサーバーによって認証されることを警告するヒントボックスが表示されます。 |
| デフォルトのログインフォーム | 認証されていないユーザーのリダイレクト先を指定します: Zabbixログインフォーム - 標準のZabbixログインページ。 HTTPログインフォーム - HTTPログインページ。 index_http.phpページに対してのみWebサーバーベースの認証を有効にすることを推奨します。デフォルトのログインフォームを「HTTPログインページ」に設定すると、Webサーバーの認証モジュールが$_SERVER変数に有効なユーザーログインを設定した場合、ユーザーは自動的にログインします。サポートされる $_SERVERキーは、PHP_AUTH_USER、REMOTE_USER、AUTH_USERです。 |
| ドメイン名を削除 | ユーザー名から削除するドメイン名を、カンマ区切りで指定します。 例: comp,any - ユーザー名が「Admin@any」または「comp\Admin」の場合、ユーザーは「Admin」としてログインします。ユーザー名が「notacompany\Admin」の場合、ログインは拒否されます。 |
| 大文字と小文字を区別するログイン | ユーザー名の大文字と小文字を区別するログインを無効にするには、チェックボックスの選択を解除します(デフォルトでは有効)。 大文字と小文字を区別するログインを無効にすると、Zabbixユーザーが「Admin」または「ADMIN」であっても、たとえば「admin」としてログインできます。 大文字と小文字を区別するログインが無効で、似たユーザー名(例: Adminとadmin)を持つZabbixユーザーが複数存在する場合、それらのユーザーのログインは常に拒否され、次のエラーメッセージが表示されます: 「Authentication failed: supplied credentials are not unique.」 |
HTTPログインフォームをデフォルトに設定した場合に、HTTP
認証情報を使用してログインできず401エラーになる内部ユーザーについては、基本認証ディレクティブに
ErrorDocument 401 /index.php?form=default
の行を追加することを検討してください。これにより、通常のZabbixログインフォームにリダイレクトされます。