
HTTP
Przegląd
Uwierzytelnianie oparte na serwerze HTTP lub serwerze WWW uwierzytelnianie (np. BasicAuthentication, NTLM/Kerberos) może służyć do sprawdzania nazw użytkowników i haseł. Należy jednak pamiętać, że użytkownik musi również istnieć w Zabbix, ale jego hasło Zabbix nie będzie używane.
Uwaga! Przed włączeniem uwierzytelniania serwera WWW upewnij się, że jest ono skonfigurowane i działa prawidłowo.
Konfigurację uwierzytelniania HTTP można wyłączyć, ustawiając $ZBX_FEATURE_FLAGS['http_auth_enabled'] = false w pliku konfiguracji frontendu (zabbix.conf.php).
W takim przypadku karta Ustawienia HTTP z opcjami uwierzytelniania HTTP będzie ukryta.
Konfiguracja
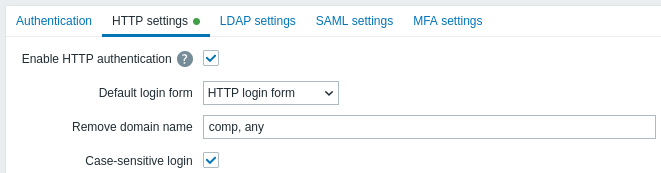
Parametry konfiguracji:
| Parametr | Opis |
|---|---|
| Włącz uwierzytelnianie HTTP | Zaznacz pole wyboru, aby włączyć uwierzytelnianie HTTP. Umieszczenie wskaźnika myszy nad  wyświetli podpowiedź ostrzegającą, że w przypadku uwierzytelniania przez serwer WWW wszyscy użytkownicy (nawet ci, dla których dostęp do frontendu jest ustawiony na LDAP/Wewnętrzne) będą uwierzytelniani przez serwer WWW, a nie przez Zabbix. |
| Domyślny formularz logowania | Określ, czy nieuwierzytelnieni użytkownicy mają być kierowani do: Formularz logowania Zabbix - standardowa strona logowania Zabbix. Formularz logowania HTTP - strona logowania HTTP. Zaleca się włączenie uwierzytelniania opartego na serwerze WWW tylko dla strony index_http.php. Jeśli dla opcji Domyślny formularz logowania ustawiono wartość „Strona logowania HTTP”, użytkownik zostanie zalogowany automatycznie, jeśli moduł uwierzytelniania serwera WWW ustawi prawidłowy login użytkownika w zmiennej $_SERVER.Obsługiwane klucze $_SERVER to PHP_AUTH_USER, REMOTE_USER, AUTH_USER. |
| Usuń nazwę domeny | Rozdzielana przecinkami lista nazw domen, które powinny zostać usunięte z nazwy użytkownika. Na przykład comp,any - jeśli nazwa użytkownika to „Admin@any” lub „comp\Admin”, użytkownik zostanie zalogowany jako „Admin”; jeśli nazwa użytkownika to „notacompany\Admin”, logowanie zostanie odrzucone. |
| Logowanie z uwzględnieniem wielkości liter | Usuń zaznaczenie pola wyboru, aby wyłączyć uwzględnianie wielkości liter podczas logowania przy użyciu nazw użytkowników (domyślnie włączone). Wyłączenie uwzględniania wielkości liter podczas logowania umożliwia na przykład zalogowanie się jako „admin”, nawet jeśli użytkownik Zabbix ma nazwę „Admin” lub „ADMIN”. Należy pamiętać, że jeśli uwzględnianie wielkości liter podczas logowania jest wyłączone i istnieje wielu użytkowników Zabbix o podobnych nazwach (np. Admin i admin), logowanie tych użytkowników będzie zawsze odrzucane z następującym komunikatem o błędzie: „Uwierzytelnianie nie powiodło się: podane dane uwierzytelniające nie są unikatowe.” |
W przypadku użytkowników wewnętrznych, którzy nie mogą zalogować się przy użyciu
danych uwierzytelniających HTTP (gdy jako domyślny ustawiono formularz logowania HTTP),
co prowadzi do błędu 401, można dodać wiersz ErrorDocument 401 /index.php?form=default
do dyrektyw uwierzytelniania podstawowego. Spowoduje to przekierowanie do standardowego
formularza logowania Zabbix.