

Authentification
Vue d'ensemble
La section Users > Authentication permet de spécifier la méthode d'authentification des utilisateurs pour Zabbix ainsi que les exigences internes relatives aux mots de passe.
Les méthodes d'authentification disponibles sont l'authentification interne, HTTP, LDAP, SAML et MFA.
Authentification par défaut
Par défaut, Zabbix utilise l’authentification Zabbix interne pour tous les utilisateurs.
Il est possible de modifier la méthode d’authentification par défaut à l’échelle du système vers LDAP. Pour ce faire, accédez à l’onglet LDAP et configurez les paramètres LDAP, puis revenez à l’onglet Authentification et basculez le sélecteur Authentification par défaut sur LDAP.
Notez que la méthode d’authentification peut être affinée au niveau du groupe d’utilisateurs. Même si l’authentification LDAP est définie globalement, certains groupes d’utilisateurs peuvent toujours être authentifiés par Zabbix. Ces groupes doivent avoir l’accès au frontend défini sur Interne.
Il est également possible d’activer l’authentification LDAP uniquement pour des groupes d’utilisateurs spécifiques, si l’authentification interne est utilisée globalement. Dans ce cas, les détails de l’authentification LDAP peuvent être spécifiés et utilisés pour des groupes d’utilisateurs spécifiques dont l’accès au frontend doit alors être défini sur LDAP. Si un utilisateur est inclus dans au moins un groupe d’utilisateurs avec authentification LDAP, cet utilisateur ne pourra pas utiliser la méthode d’authentification interne.
Les méthodes d’authentification HTTP, SAML 2.0 et MFA peuvent être utilisées en complément de la méthode d’authentification par défaut.
Zabbix prend en charge le provisionnement juste-à-temps (JIT), qui permet de créer des comptes utilisateurs dans Zabbix lors de la première authentification d’un utilisateur externe et de provisionner ces comptes utilisateurs. Le provisionnement JIT est pris en charge pour LDAP et SAML.
Voir aussi :
Configuration
L’onglet Authentification permet de définir la méthode d’authentification par défaut, de spécifier un groupe pour les utilisateurs déprovisionnés et de définir les exigences de complexité des mots de passe pour les utilisateurs Zabbix.
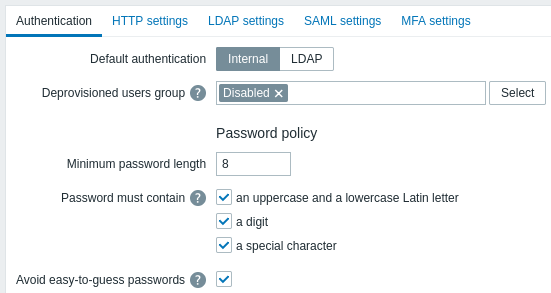
Paramètres de configuration :
| Paramètre | Description |
|---|---|
| Authentification par défaut | Sélectionnez la méthode d’authentification par défaut pour Zabbix : Interne ou LDAP. |
| Groupe d’utilisateurs déprovisionnés | Spécifiez un groupe d’utilisateurs pour les utilisateurs déprovisionnés. Ce paramètre est requis uniquement pour le provisionnement JIT, concernant les utilisateurs qui ont été créés dans Zabbix depuis des systèmes LDAP ou SAML, mais qui ne doivent plus être provisionnés. Un groupe d’utilisateurs désactivé doit être spécifié. |
| Longueur minimale du mot de passe | Par défaut, la longueur minimale du mot de passe est définie sur 8. Plage prise en charge : 1-70. Notez que les mots de passe de plus de 72 caractères seront tronqués. |
| Le mot de passe doit contenir | Cochez une ou plusieurs cases pour exiger l’utilisation des caractères spécifiés dans un mot de passe : - une lettre latine majuscule et une lettre latine minuscule - un chiffre - un caractère spécial Survolez le point d’interrogation pour afficher une indication contenant la liste des caractères correspondant à chaque option. |
| Éviter les mots de passe faciles à deviner | Si cette option est cochée, un mot de passe sera vérifié selon les exigences suivantes : - ne doit pas contenir le nom, le prénom ou le nom d’utilisateur de l’utilisateur - ne doit pas faire partie des mots de passe courants ou spécifiques au contexte. La liste des mots de passe courants et spécifiques au contexte est générée automatiquement à partir de la liste des « Top 100k passwords » du NCSC, de la liste des « Top 1M passwords » de SecLists et de la liste des mots de passe Zabbix spécifiques au contexte. Les utilisateurs internes ne pourront pas définir de mots de passe inclus dans cette liste, car ces mots de passe sont considérés comme faibles en raison de leur utilisation courante. |
Les modifications des exigences de complexité des mots de passe n’affecteront pas les mots de passe existants des utilisateurs, mais si un utilisateur existant choisit de modifier son mot de passe, le nouveau mot de passe devra respecter les exigences actuelles. Une indication contenant la liste des exigences sera affichée à côté du champ Mot de passe dans le profil utilisateur et dans le formulaire de configuration des utilisateurs accessible depuis le menu Utilisateurs > Utilisateurs.