

2 ホストの設定
概要
Zabbix Webインターフェースでホストを設定するには、次の手順を実行します。
- 次へ移動します: Data collection > Hosts または Monitoring > Hosts
- 画面右上の Create host をクリックします(または、既存のホストを編集するにはホスト名をクリックします)
- フォームにホストのパラメータを入力します
既存のホストの設定フォームにある Clone ボタンを使用して、新しいホストを作成することもできます。
このホストには、リンクされたテンプレート、それらのテンプレートから継承されたエンティティ(アイテム、トリガーなど)、および既存のホストに直接追加されたエンティティを含む、既存のホストのすべてのプロパティが引き継がれます。
ホストを複製すると、テンプレートエンティティはテンプレート上に元々ある状態のまま保持されることに注意してください。既存のホストレベルでそれらのエンティティに加えられた変更(たとえば、アイテムの間隔の変更、正規表現の変更、または low-level discovery ルールへのプロトタイプの追加)は新しいホストには複製されず、テンプレート上の状態のままとなります。
または、Host Wizard を使用して、ガイド付きのステップバイステップのインターフェースでホストを設定することもできます。
設定
ホストタブには、ホストの一般的な属性が表示されます。
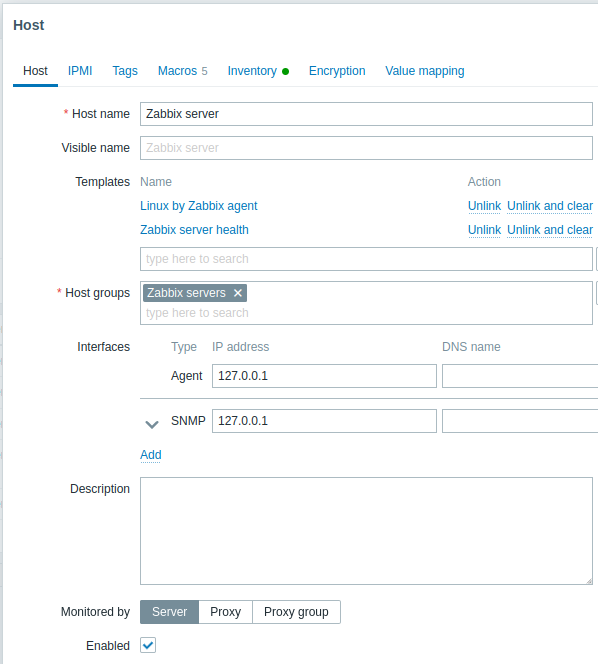
必須入力フィールドには、赤いアスタリスクが付いています。
| パラメータ | 説明 | |
|---|---|---|
| ホスト名 | 一意のホスト名を入力します。英数字、スペース、ドット、ハイフン、アンダースコアを使用できます。ただし、先頭および末尾のスペースは使用できません。 注: 設定対象のホストでZabbixエージェントが実行されている場合、エージェント設定ファイルのHostnameパラメータには、ここで入力したホスト名と同じ値を設定する必要があります。このパラメータの名前は、アクティブチェックの処理に必要です。 |
|
| 表示名 | ホストの一意の表示名を入力します。この名前を設定すると、技術的なホスト名の代わりに、リストやマップなどでこの名前が表示されます。この属性はUTF-8に対応しています。 | |
| テンプレート | ホストにテンプレートをリンクします。すべてのエンティティ(アイテム、トリガーなど)がテンプレートから継承されます。 新しいテンプレートをリンクするには、テキスト入力フィールドにテンプレート名の入力を開始します。一致するテンプレートの一覧が表示されるので、スクロールして選択します。または、フィールドの横にある選択をクリックし、ポップアップウィンドウの一覧からテンプレートを選択することもできます。選択したすべてのテンプレートは、ホスト設定フォームを保存または更新したときにホストへリンクされます。 テンプレートのリンクを解除するには、リンクされたテンプレートブロックにある次の2つのオプションのいずれかを使用します。 リンク解除 - テンプレートのリンクを解除しますが、そのエンティティ(アイテム、トリガーなど)は保持します。 リンク解除してクリア - テンプレートのリンクを解除し、そのすべてのエンティティ(アイテム、トリガーなど)を削除します。 一覧に表示されるテンプレート名はクリック可能なリンクで、テンプレート設定フォームに移動します。 |
|
| ホストグループ | ホストが所属するホストグループを選択します。ホストは少なくとも1つのホストグループに所属する必要があります。存在しないグループ名を追加すると、新しいグループを作成してホストにリンクできます。 | |
| インターフェース | ホストでは、エージェント、SNMP、JMX、IPMIの複数のホストインターフェースタイプがサポートされています。 デフォルトではインターフェースは定義されていません。新しいインターフェースを追加するには、インターフェースブロックで追加をクリックし、インターフェースタイプを選択して、IP/DNS、接続先、ポートの情報を入力します。 注: いずれかのアイテムで使用されているインターフェースは削除できず、その削除リンクはグレー表示されます。 SNMPインターフェースの「IP」または「DNS」は、SNMPトラップにも使用されます。 照合時には、ホストインターフェースで選択された「IP」または「DNS」のみが使用されます。 SNMPインターフェース(v1、v2、v3)の設定については、SNMP監視の設定を参照してください。 |
|
| IPアドレス | ホストのIPアドレス(任意)。 | |
| DNS名 | ホストのDNS名(任意)。 | |
| 接続先 | 該当するボタンをクリックすると、エージェントからデータを取得するためにZabbixサーバーが使用する接続先を指定できます。 IP - ホストのIPアドレスに接続します(推奨) DNS - ホストのDNS名に接続します |
|
| ポート | TCP/UDPポート番号。デフォルト値は、Zabbixエージェントが10050、SNMPエージェントが161、JMXが12345、IPMIが623です。 | |
| デフォルト | ラジオボタンを選択して、デフォルトインターフェースに設定します。 | |
| 説明 | ホストの説明を入力します。 | |
| 監視元 | ホストの監視元を選択します。 サーバー - ホストはZabbixサーバーによって監視されます。 プロキシ - ホストはスタンドアロンプロキシによって監視されます。 プロキシグループ - ホストはプロキシグループによって監視されます。 |
|
| プロキシ | 割り当てられたプロキシ名が表示されます(Zabbixサーバーが、選択したプロキシグループからプロキシを割り当てた場合のみ)。 このフィールドは、ホストがプロキシグループによって監視されている場合のみ表示されます。 |
|
| 有効 | チェックボックスを選択すると、ホストが有効になり、監視できる状態になります。 チェックボックスの選択を解除すると、ホストが無効になり、監視されなくなります。 Zabbixサーバー/プロキシによって開始されるパッシブデータ要求(例: Zabbixエージェント、SNMPエージェント、シンプルチェック)の場合、設定の同期後に監視が無効になります。ホストにリンクされたトリガーとアクションも、設定が再読み込みされた後にのみ無効になります。 Zabbixエージェントのアクティブチェックの場合、ホストが無効になったという情報をZabbixエージェントが受信するまでの時間(約5秒)以内に監視が停止します。この短い間隔では、ホストはアクティブチェックのデータをローカルで収集し、サーバー/プロキシへの送信を試みます。ただし、ホストは無効としてマークされているため、サーバー/プロキシはデータを拒否します。 ホストを無効にすると、そのアイテムは直ちに履歴キャッシュから削除されます(ログ用に保持される最新の値を除く)。 |
|
IPMIタブには、IPMI管理属性が表示されます。
| パラメータ | 説明 |
|---|---|
| 認証アルゴリズム | 認証アルゴリズムを選択します。 |
| 権限レベル | 権限レベルを選択します。 |
| ユーザー名 | 認証に使用するユーザー名。ユーザーマクロを使用できます。 |
| パスワード | 認証に使用するパスワード。ユーザーマクロを使用できます。 |
タグタブでは、ホストレベルの タグを定義できます。このホストのすべての障害には、 ここで入力した値を持つタグが付けられます。
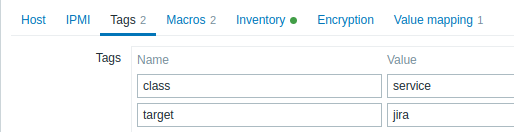
ユーザーマクロ、{INVENTORY.*}マクロ、{HOST.HOST}、{HOST.NAME}、 {HOST.CONN}、{HOST.DNS}、{HOST.IP}、{HOST.PORT}、{HOST.ID}マクロを タグで使用できます。
マクロタブでは、ホストレベルのユーザーマクロを 名前と値のペアとして定義できます。マクロの値は、プレーンテキスト、シークレットテキスト、 またはVaultシークレットとして保持できます。説明を追加することもできます。
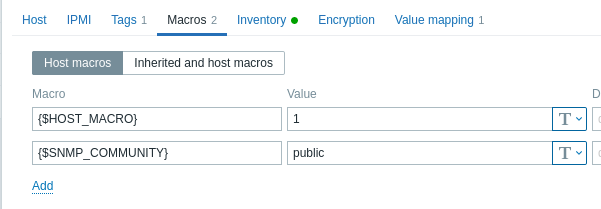
継承およびホストマクロオプションを選択すると、ここでテンプレートレベルおよびグローバルの ユーザーマクロを表示することもできます。ここには、ホストに定義されたすべてのユーザーマクロと、 それらが解決される値、およびその由来が表示されます。
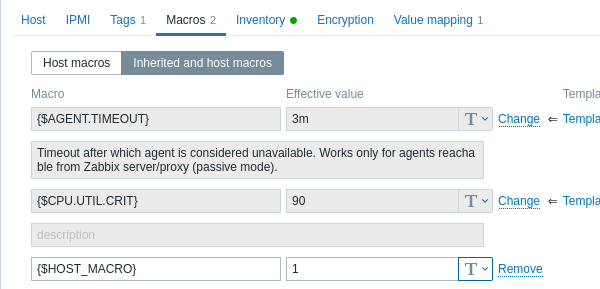
利便性のため、該当するテンプレートおよびグローバルマクロ設定へのリンクが用意されています。 ホストレベルでテンプレート/グローバルマクロを編集することもできます。この場合、ホスト上に マクロのコピーが作成されます。
インベントリタブでは、ホストのインベントリ情報を手動で入力できます。 自動インベントリ登録を有効にするか、このホストのインベントリ登録を無効にすることもできます。
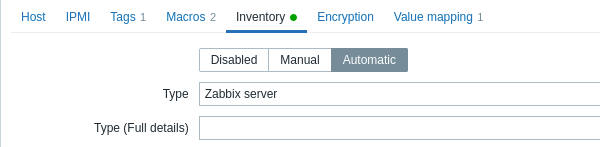
インベントリが有効(手動または自動)な場合、タブ名の横に緑色のドットが表示されます。
暗号化
暗号化タブでは、ホストとの暗号化済み接続を必須にできます。
| Parameter | Description |
|---|---|
| Connections to host | Zabbix サーバーまたはプロキシがホスト上の Zabbix エージェントに接続する方法: 暗号化なし(デフォルト)、PSK(事前共有鍵)を使用、または証明書を使用。 |
| Connections from host | ホストから許可する接続の種類を選択します(つまり、Zabbix エージェントおよび Zabbix sender からの接続)。複数の接続タイプを同時に選択できます(テストや別の接続タイプへの切り替えに便利です)。デフォルトは「暗号化なし」です。 |
| Issuer | 証明書の許可された発行者。証明書はまず CA(認証局)によって検証されます。有効で、CA によって署名されている場合、Issuer フィールドを使用して許可する CA をさらに制限できます。このフィールドは、Zabbix のインストールで複数の CA の証明書を使用している場合に利用することを想定しています。このフィールドが空の場合、任意の CA が受け入れられます。 |
| Subject | 証明書の許可されたサブジェクト。証明書はまず CA によって検証されます。有効で、CA によって署名されている場合、Subject フィールドを使用して Subject 文字列の値を 1 つだけ許可できます。このフィールドが空の場合、設定された CA によって署名された有効な証明書はすべて受け入れられます。 |
| PSK identity | 事前共有鍵の識別文字列。 PSK identity に機密情報を入れないでください。受信側にどの PSK を使用するかを通知するために、ネットワーク上で暗号化されずに送信されます。 |
| PSK | 事前共有鍵(16進文字列)。最大長: Zabbix が GnuTLS または OpenSSL ライブラリを使用する場合は 512 16進桁(256 バイトの PSK)、Zabbix が mbed TLS(PolarSSL)ライブラリを使用する場合は 64 16進桁(32 バイトの PSK)。例: 1f87b595725ac58dd977beef14b97461a7c1045b9a1c963065002c5473194952 |
値のマッピング
値のマッピング タブでは、アイテムデータを人間にとって分かりやすい形式で表示するための 値のマッピング を設定できます。