
2 ユーザーの役割
概要
ユーザー > ユーザーロール セクションでは、ユーザーロールを作成できます。
ユーザーロールを使用すると、最初に選択したユーザータイプ(ユーザー、管理者、特権管理者)に基づいて、きめ細かな権限を作成できます。
ユーザータイプを選択すると、そのユーザータイプで利用可能なすべての権限が付与されます(デフォルトでチェックされています)。
権限は、ユーザータイプで利用可能な権限の範囲内でのみ取り消すことができます。ユーザータイプで利用可能な範囲を超えて権限を拡張することはできません。
利用できない権限のチェックボックスはグレー表示されます。ユーザーは、ブラウザーにその要素への直接URLを入力した場合でも、その要素にアクセスできません。
一部のUI要素へのアクセスを制限しても、そのページを開けなくなるだけであり、インターフェースの他の部分から基盤となるデータにアクセスする機能が削除されるわけではありません。
ユーザーロールはシステムユーザーに割り当てることができます。各ユーザーに割り当てられるロールは1つだけです。
デフォルトのユーザーロール
デフォルトでは、Zabbixには4つのユーザーロールが設定されており、あらかじめ定義された権限セットが割り当てられています。
- ゲストロール
- ユーザーロール
- 管理者ロール
- スーパ管理者ロール
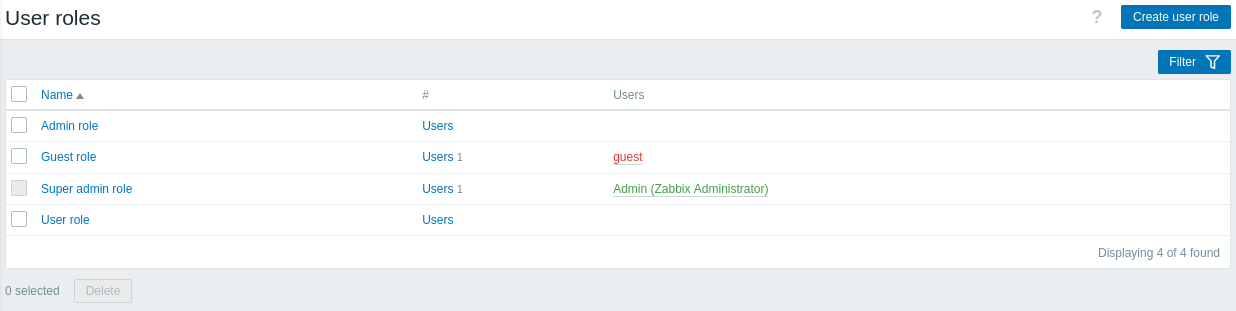
これらはZabbixの主なユーザータイプに基づいています。 それぞれのロールに割り当てられているすべてのユーザーのリストが表示されます。無効なグループに含まれるユーザーは赤色で表示されます。ゲストロールは、いくつかのフロントエンドセクションを閲覧する権限のみを持つユーザータイプのロールです。
デフォルトのスーパ管理者ロールは、Zabbixに無制限の権限を持つスーパ管理者ユーザーが少なくとも1人存在する必要があるため、変更や削除はできません。スーパ管理者タイプのユーザーは、自分のロールの設定を変更できますが、ユーザータイプは変更できません。
設定
新しいロールを作成するには、右上隅にある Create user role ボタンをクリックします。既存のロールを更新するには、ロール名をクリックして設定フォームを開きます。
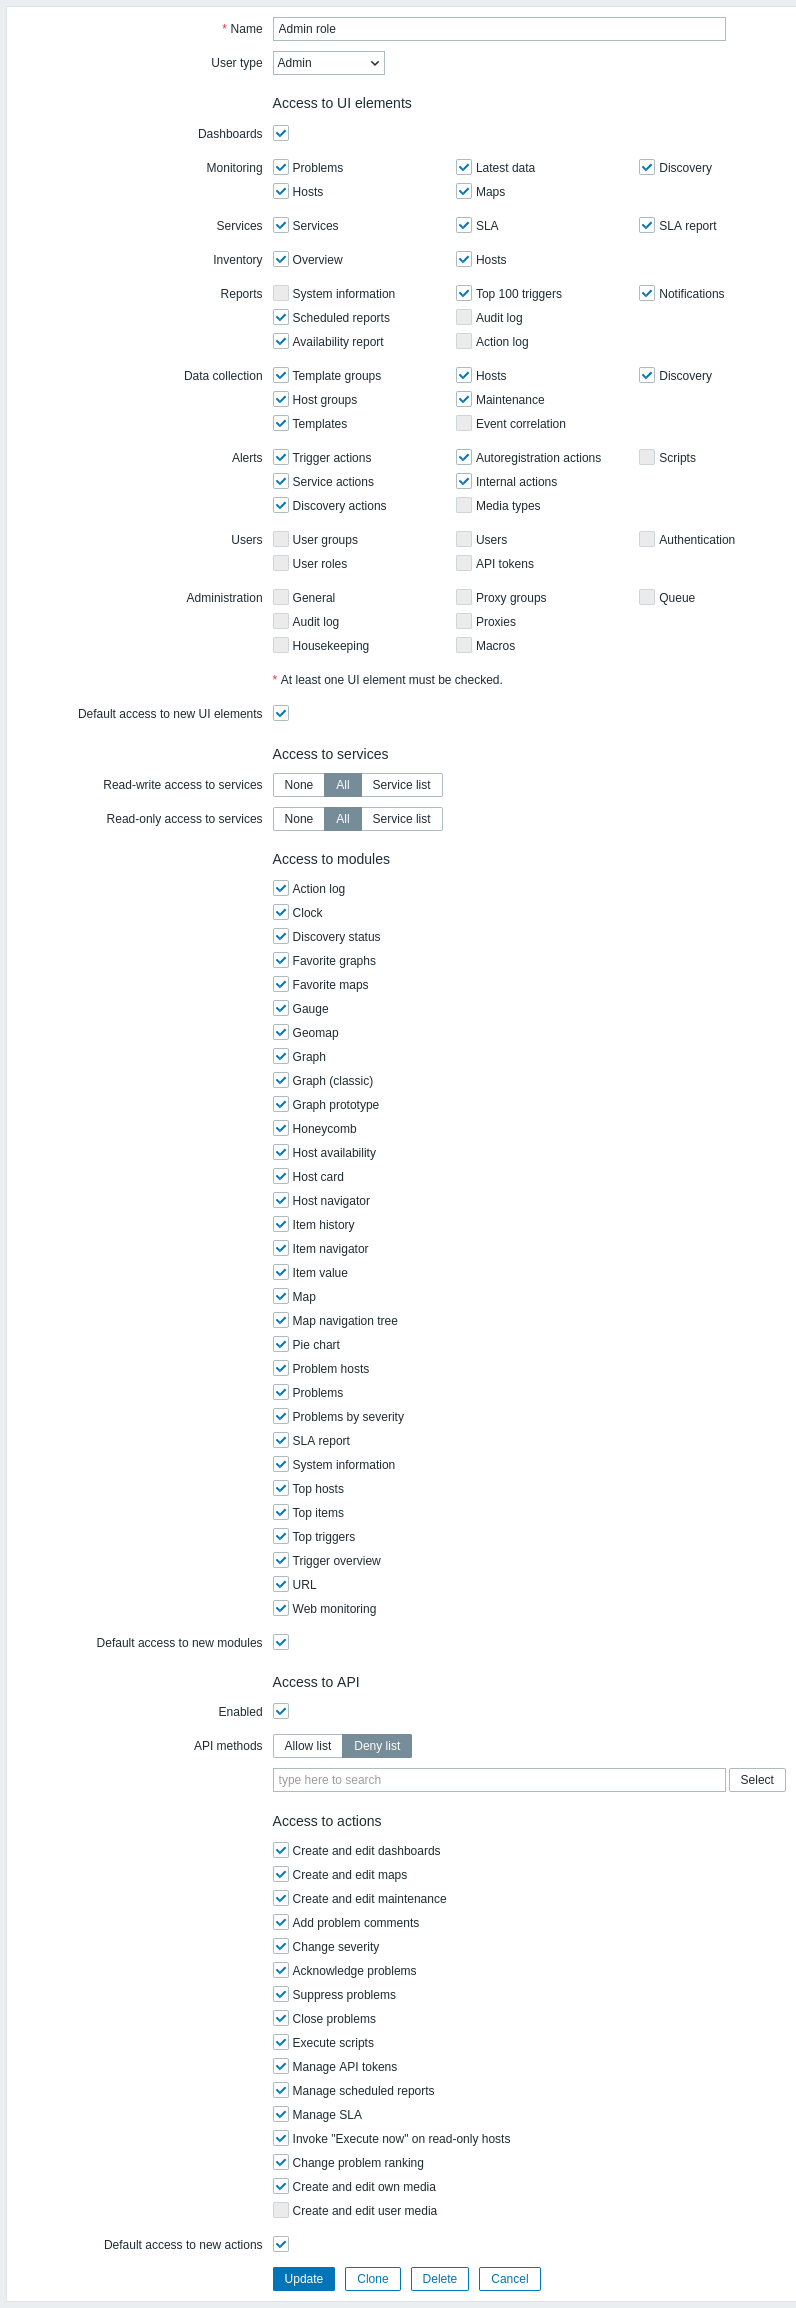
利用可能な権限が表示されます。特定の権限を取り消すには、そのチェックボックスの選択を解除します。
利用可能な権限と、Zabbix にあらかじめ設定されている各ユーザーロールのデフォルトは、以下のとおりです。
デフォルトの権限
UI要素へのアクセス
メニューセクションへのデフォルトのアクセス権は、ユーザータイプによって異なります。詳細については、権限ページを参照してください。
その他のオプションへのアクセス
| パラメータ | 説明 | デフォルトのユーザーロール | ||||
| スーパーユーザーロール | 管理者ロール | ユーザーロール | ゲストロール | |||
| 新しいUI要素へのデフォルトアクセス | このオプションでは、Zabbixのアップグレード後に新しいメニューセクションへどのようにアクセスできるかを指定します。モジュールの既存のメニューセクションには影響しません。 | はい | はい | はい | はい | |
| サービスへのアクセス | ||||||
| サービスへの読み書きアクセス | サービスへの読み書きアクセスを選択します。 なし - 一切アクセスできません すべて - すべてのサービスへの読み書きアクセス サービスリスト - 読み書きアクセスを許可するサービスを選択します 読み書きアクセスが許可されている場合、読み取り専用アクセスの設定よりも優先され、子サービスに動的に継承されます。 |
すべて | すべて | なし | なし | |
| タグによるサービスへの読み書きアクセス | タグ名と、必要に応じて値を指定して、タグに一致するサービスへの読み書きアクセスを追加で許可します。 このオプションは、サービスへの読み書きアクセスパラメータで「サービスリスト」が選択されている場合に使用できます。 読み書きアクセスが許可されている場合、読み取り専用アクセスの設定よりも優先され、子サービスに動的に継承されます。 |
|||||
| サービスへの読み取り専用アクセス | サービスへの読み取り専用アクセスを選択します。 なし - 一切アクセスできません すべて - すべてのサービスへの読み取り専用アクセス サービスリスト - 読み取り専用アクセスを許可するサービスを選択します 読み取り専用アクセスは読み書きアクセスよりも優先されず、子サービスに動的に継承されます。 |
すべて | すべて | |||
| タグによるサービスへの読み取り専用アクセス | タグ名と、必要に応じて値を指定して、タグに一致するサービスへの読み取り専用アクセスを追加で許可します。 このオプションは、サービスへの読み取り専用アクセスパラメータで「サービスリスト」が選択されている場合に使用できます。 読み取り専用アクセスは読み書きアクセスよりも優先されず、子サービスに動的に継承されます。 |
|||||
| モジュールへのアクセス | ||||||
| <モジュール名> | 特定のモジュールへのアクセスを許可または拒否します。有効になっているモジュールのみがこのセクションに表示されます。現在無効になっているモジュールへのアクセスを許可または制限することはできません。 | はい | はい | はい | はい | |
| 新しいモジュールへのデフォルトアクセス | このオプションでは、Zabbixのアップグレード後に新しいモジュールおよびウィジェットへどのようにアクセスできるかを指定します。管理 > 一般 > モジュールセクションで追加されたモジュールおよびウィジェットにも適用されます。 | |||||
| APIへのアクセス | ||||||
| 有効 | APIへのアクセスを有効または無効にします。 | はい | はい | はい | いいえ | |
| APIメソッド | 検索フィールドで指定したAPIメソッドを許可するには許可リストを、拒否するには拒否リストを選択します。一部のAPIメソッドを許可し、その他を拒否することはできません。 検索フィールドにメソッド名の入力を開始し、オートコンプリートリストからメソッドを選択します。 また、選択ボタンをクリックして、このユーザータイプで使用可能な完全なリストからメソッドを選択することもできます。なお、「アクションへのアクセス」ブロックで特定のアクションのチェックを外すと、そのアクションに関連するAPIメソッドをユーザーは使用できません。 ワイルドカードがサポートされています。例: dashboard.*(dashboard. APIサービスのすべてのメソッド)、*(任意のメソッド)、*.export(すべてのAPIサービスにおける.exportという名前のメソッド)。メソッドが指定されていない場合、許可/拒否リストのルールは無視されます。 |
|||||
| アクションへのアクセス | ||||||
| ダッシュボードの作成と編集 | このチェックボックスをオフにすると、対応する要素に対する.create、.update、.delete APIメソッドを使用する権限も取り消されます。 |
はい | はい | はい | いいえ | |
| マップの作成と編集 | ||||||
| メンテナンスの作成と編集 | いいえ | |||||
| 障害コメントの追加 | このチェックボックスをオフにすると、event.acknowledge APIメソッドを使用して対応するアクションを実行する権限も取り消されます。 |
はい | ||||
| 深刻度の変更 | ||||||
| 障害の確認 | ||||||
| 障害の抑制 | ||||||
| 障害のクローズ | ||||||
| スクリプトの実行 | このチェックボックスをオフにすると、script.execute APIメソッドを使用する権限も取り消されます。 |
|||||
| APIトークンの管理 | このチェックボックスをオフにすると、すべてのtoken. APIメソッドを使用する権限も取り消されます。 |
|||||
| スケジュールレポートの管理 | このチェックボックスをオフにすると、すべてのreport. APIメソッドを使用する権限も取り消されます。 |
いいえ | ||||
| SLAの管理 | SLAを管理する権限を有効または無効にします。 | |||||
| 読み取り専用ホストで「今すぐ実行」を実行 | 読み取り専用ホストのアイテムについて、最新データで「今すぐ実行」オプションを使用できるようにします。 | はい | ||||
| 障害のランキング変更 | 障害のランキングを原因から症状へ、または症状から原因へ変更できるようにします。 | |||||
| 自身のメディアの作成と編集 | 自身のメディアを作成および編集できるようにします。 | |||||
| ユーザーメディアの作成と編集 | ユーザーメディアを作成および編集できるようにします。このオプションはスーパーユーザーのみ使用できます。 | いいえ | いいえ | |||
| 新しいアクションへのデフォルトアクセス | このオプションでは、Zabbixのアップグレード後に新しいアクションへどのようにアクセスできるかを指定します。 | はい | はい | |||
関連項目: