
ユーザー権限ロール
概要
ユーザー > ユーザーの役割 セクションでは、ユーザーの役割を作成できます。
ユーザーの役割を使用すると、最初に選択したユーザータイプ(ユーザー、管理者、特権管理者)に基づいて、きめ細かな権限を作成できます。
ユーザータイプを選択すると、そのユーザータイプで利用可能なすべての権限が付与されます(デフォルトでチェックされています)。
権限は、ユーザータイプで利用可能な権限の範囲内でのみ取り消すことができます。ユーザータイプで利用可能な範囲を超えて権限を拡張することはできません。
利用できない権限のチェックボックスはグレー表示されます。ユーザーは、ブラウザーにその要素への直接URLを入力した場合でも、その要素にアクセスできません。
一部のUI要素へのアクセスを制限しても、そのページを開けなくなるだけであり、Webインターフェースの他の部分から基盤となるデータにアクセスする機能が削除されるわけではありません。
ユーザーの役割は、システムユーザーに割り当てることができます。 各ユーザーに割り当てられる役割は1つだけです。
デフォルトのユーザーロール
デフォルトでは、Zabbixには事前定義された権限セットを持つ4つのユーザーロールが設定されています。
- Guestロール
- Userロール
- Adminロール
- Super adminロール
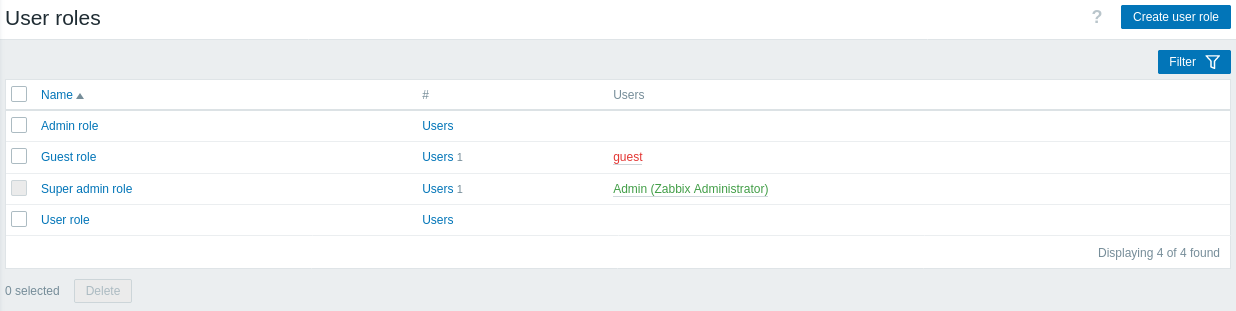
これらは、Zabbixの主なユーザータイプに基づいています。 それぞれのロールが割り当てられているすべてのユーザーの一覧が表示されます。 無効なグループに含まれているユーザーは赤色で表示されます。 Guestロールは、一部のWebインターフェースセクションを表示する権限のみを持つユーザータイプのロールです。
デフォルトのSuper adminロールは変更または削除できません。これは、無制限の権限を持つSuper adminユーザーが少なくとも1人、Zabbixに存在する必要があるためです。 Super adminタイプのユーザーは、自分のロールの設定を変更できますが、ユーザータイプは変更できません。
設定
新しいロールを作成するには、右上隅にある ユーザーロールを作成 ボタンをクリックします。 既存のロールを更新するには、ロール名をクリックして設定フォームを開きます。
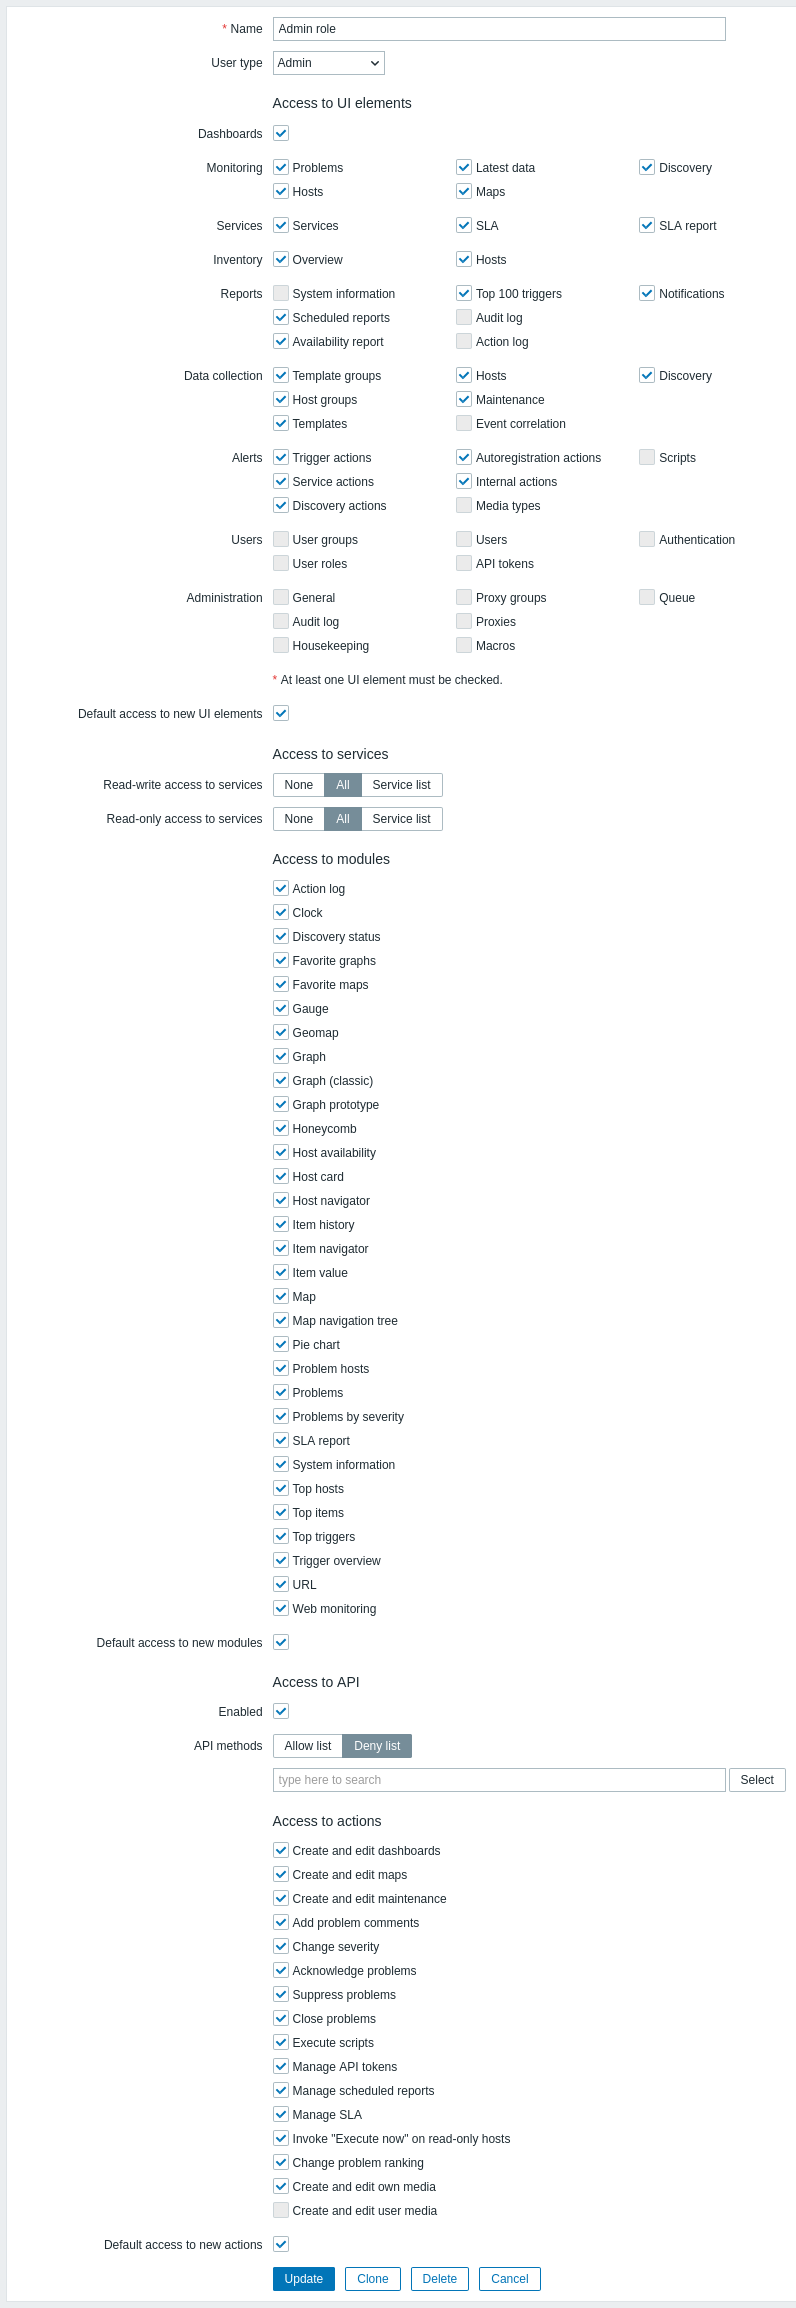
利用可能な権限が表示されます。 特定の権限を取り消すには、そのチェックボックスの選択を解除します。
Zabbixで事前設定されている各ユーザーロールのデフォルト設定と利用可能な権限について、以下で説明します。
デフォルトの権限
Webインターフェース要素へのアクセス
メニューセクションへのデフォルトのアクセス権は、ユーザータイプによって異なります。 詳細については、「権限」ページを参照してください。
その他のオプションへのアクセス
以下の表に記載されているセクションの一部は、非表示になる場合があります。
- Webインターフェース設定ファイルで
$ZBX_FEATURE_FLAGS['modules_config_enabled']がfalseに設定されている場合、モジュールへのアクセス は非表示になります。 EnableMobileDevicesが無効になっている場合、デバイス は非表示になります。
| パラメータ | 説明 | デフォルトのユーザーロール | ||||
| スーパーユーザーロール | 管理者ロール | ユーザーロール | ゲストロール | |||
| 新しいWebインターフェース要素へのデフォルトアクセス | このオプションでは、Zabbixのアップグレード後に新しいメニューセクションへどのようにアクセスできるかを指定します。モジュールの既存のメニューセクションには影響しません。 | はい | はい | はい | はい | |
| ユーザープロファイル設定 | ||||||
| ログイン後のリダイレクトを強制 | ログイン後のリダイレクトURLへの移動をユーザーに制限するには、チェックボックスを選択します。 選択しない場合、ユーザーはプロファイルでログイン後の個人URLを設定できます。ログイン後のリダイレクトURLはフォールバックとしてのみ使用されます。 |
はい | いいえ | いいえ | いいえ | |
| ログイン後のリダイレクトURL | ログイン後のリダイレクトURLを指定します。 | |||||
| サービスへのアクセス | ||||||
| サービスへの読み書きアクセス | サービスへの読み書きアクセスを選択します。 なし - 一切アクセスできません すべて - すべてのサービスへの読み書きアクセス サービスリスト - 読み書きアクセスを許可するサービスを選択します 読み書きアクセスが許可されている場合、読み取り専用アクセス設定より優先され、子サービスに動的に継承されます。 |
すべて | すべて | なし | なし | |
| タグによるサービスへの読み書きアクセス | タグに一致するサービスへの読み書きアクセスを追加で許可するには、タグ名と、必要に応じて値を指定します。 このオプションは、サービスへの読み書きアクセス パラメータで「サービスリスト」が選択されている場合に使用できます。 読み書きアクセスが許可されている場合、読み取り専用アクセス設定より優先され、子サービスに動的に継承されます。 |
|||||
| サービスへの読み取り専用アクセス | サービスへの読み取り専用アクセスを選択します。 なし - 一切アクセスできません すべて - すべてのサービスへの読み取り専用アクセス サービスリスト - 読み取り専用アクセスを許可するサービスを選択します 読み取り専用アクセスは読み書きアクセスより優先されず、子サービスに動的に継承されます。 |
すべて | すべて | |||
| タグによるサービスへの読み取り専用アクセス | タグに一致するサービスへの読み取り専用アクセスを追加で許可するには、タグ名と、必要に応じて値を指定します。 このオプションは、サービスへの読み取り専用アクセス パラメータで「サービスリスト」が選択されている場合に使用できます。 読み取り専用アクセスは読み書きアクセスより優先されず、子サービスに動的に継承されます。 |
|||||
| モジュールへのアクセス | ||||||
| <モジュール名> | 特定のモジュールへのアクセスを許可または拒否します。有効なモジュールのみがこのセクションに表示されます。現在無効になっているモジュールへのアクセスを許可または制限することはできません。 | はい | はい | はい | はい | |
| 新しいモジュールへのデフォルトアクセス | このオプションでは、Zabbixのアップグレード後に新しいモジュールおよびウィジェットへどのようにアクセスできるかを指定します。管理 > 一般 > モジュール セクションで追加されたモジュールおよびウィジェットにも適用されます。 | |||||
| APIへのアクセス | ||||||
| 有効 | APIへのアクセスを有効または無効にします。 | はい | いいえ | いいえ | いいえ | |
| APIメソッド | 検索フィールドで指定したAPIメソッドを許可するには 許可リスト を、拒否するには 拒否リスト を選択します。一部のAPIメソッドを許可し、その他を拒否することはできません。 検索フィールドにメソッド名の入力を開始し、オートコンプリートリストからメソッドを選択します。 選択 ボタンをクリックして、このユーザータイプで使用可能な完全なリストからメソッドを選択することもできます。「アクションへのアクセス」ブロックで特定のアクションのチェックを外すと、そのアクションに関連するAPIメソッドをユーザーは使用できなくなることに注意してください。 ワイルドカードがサポートされています。例: dashboard.*(dashboard. APIサービスのすべてのメソッド)、*(任意のメソッド)、*.export(すべてのAPIサービスにおける .export という名前のメソッド)。メソッドを指定しない場合、許可リスト はすべてのAPIメソッドへのアクセスを拒否し、拒否リスト はユーザータイプで使用可能なすべてのAPIメソッドへのアクセスを許可します。許可リスト ですべてのメソッドを許可するには、 * を指定します。APIへのアクセスを完全にブロックするには、許可リスト を空のままにするのではなく、有効 チェックボックスをオフにします。APIメソッドリストは、認証を必要としない apiinfo.version や user.login などのメソッドには適用されません。 |
|||||
| アクションへのアクセス | ||||||
| ダッシュボードの作成と編集 | このチェックボックスをオフにすると、対応する要素に対する .create、.update、.delete APIメソッドを使用する権限も取り消されます。 |
はい | はい | はい | いいえ | |
| マップの作成と編集 | ||||||
| メンテナンスの作成と編集 | いいえ | |||||
| 障害コメントの追加 | このチェックボックスをオフにすると、event.acknowledge APIメソッドによって対応するアクションを実行する権限も取り消されます。 |
はい | ||||
| 深刻度の変更 | ||||||
| 障害の承認 | ||||||
| 障害の抑制 | ||||||
| 障害のクローズ | ||||||
| スクリプトの実行 | このチェックボックスをオフにすると、script.execute APIメソッドを使用する権限も取り消されます。 |
|||||
| APIトークンの管理 | このチェックボックスをオフにすると、すべての token. APIメソッドを使用する権限も取り消されます。 |
|||||
| スケジュールレポートの管理 | このチェックボックスをオフにすると、すべての report. APIメソッドを使用する権限も取り消されます。 |
いいえ | ||||
| SLAの管理 | SLAを管理する権限を有効または無効にします。 | |||||
| 読み取り専用ホストで「今すぐ実行」を実行 | 読み取り専用ホスト上のアイテムに対して、「最新データ」の「今すぐ実行」オプションをユーザーが使用できるようにします。 | はい | ||||
| 障害のランキングの変更 | 障害のランキングを原因から症状へ、または症状から原因へ変更できるようにします。 | |||||
| 自身のメディアの作成と編集 | ユーザーが自身のメディアを作成および編集できるようにします。 | |||||
| ユーザーメディアの作成と編集 | ユーザーが他のユーザーのメディアを作成および編集できるようにします。このオプションはスーパーユーザーのみに使用できます。 | いいえ | いいえ | |||
| 監視とディスカバリに「サーバー」を選択 | このチェックボックスをオフにすると、サーバーによって監視されるホスト、サーバーによって実行されるネットワークディスカバリルール、およびサーバーを使用したアイテムのテストの作成が制限されます。監視方法 パラメータのホスト設定、ディスカバリ方法 パラメータのネットワークディスカバリルール設定、および テスト対象 パラメータのアイテムのテストで、サーバー オプションが無効になります。 | はい | いいえ | |||
| 新しいアクションへのデフォルトアクセス | このオプションでは、Zabbixのアップグレード後に新しいアクションへどのようにアクセスできるかを指定します。 | はい | はい | |||
| デバイス | ||||||
| 有効 | ユーザー設定 > デバイス(すべてのユーザーがアクセス可能)および ユーザー > デバイス(スーパーユーザーのみアクセス可能)へのアクセスを有効または無効にします。 | はい | いいえ | いいえ | いいえ | |
| 自身のデバイスの管理 | ユーザー設定 > デバイスで、ユーザーが自身のデバイスを管理できるようにします。 | |||||
| ユーザーデバイスの管理 | ユーザー > デバイスで、ユーザーが他のユーザーに属するデバイスを管理できるようにします。 | |||||
| 新しいアクションへのデフォルトアクセス | このオプションでは、Zabbixのアップグレード後に新しいアクションへどのようにアクセスできるかを指定します。 | |||||
関連項目: