
LDAP
概要
外部LDAP認証を使用して、ユーザー名とパスワードを確認できます。
ZabbixのLDAP認証は、少なくともMicrosoft Active DirectoryおよびOpenLDAPで動作します。
LDAPサインインのみが設定されている場合、ユーザーはZabbixにも存在する必要がありますが、そのZabbixパスワードは使用されません。 認証が成功すると、ZabbixはLDAPから返されたユーザー名属性とローカルのユーザー名を照合します。
ユーザーのプロビジョニング
LDAPユーザーに対して、JIT(Just-In-Time)ユーザーのプロビジョニングを設定できます。 この場合、ユーザーがZabbixにすでに存在している必要はありません。 ユーザーアカウントは、ユーザーが初めてZabbixにログインしたときに作成できます。
LDAPユーザーがLDAPのログイン名とパスワードを入力すると、ZabbixはこのユーザーがデフォルトのLDAPサーバーに存在するかどうかを確認します。 ユーザーが存在し、まだZabbixにアカウントを持っていない場合、Zabbixに新しいユーザーが作成され、ユーザーはログインできるようになります。
JITプロビジョニングによって作成されたユーザーは、作成時にデフォルトとして設定されていたLDAPサーバー(ディレクトリ)に関連付けられます。 後からデフォルトのLDAPサーバーを変更しても、すでにプロビジョニングされたユーザーにリンクされているLDAPサーバーは変更または更新されません。
JITプロビジョニングが有効な場合、認証タブでプロビジョニング解除されたユーザー用のユーザーグループを指定する必要があります。
JITプロビジョニングを使用すると、LDAPの変更に基づいて、プロビジョニングされたユーザーアカウントを更新することもできます。 たとえば、ユーザーがあるLDAPグループから別のLDAPグループに移動された場合、Zabbixでも別のグループに移動されます。ユーザーがLDAPグループから削除された場合、Zabbixでもそのグループから削除され、他のグループにも所属していなければ、プロビジョニング解除されたユーザー用のユーザーグループに追加されます。 プロビジョニングされたユーザーアカウントは、設定されたプロビジョニング期間に基づいて、またはユーザーがZabbixにログインしたときに更新されます。
バックグラウンドプロビジョニングは、ユーザーがWebインターフェースを操作している場合、または少なくともブラウザーでWebインターフェースのページを開いている場合に、ZabbixのWebインターフェースによって実行されることに注意してください。 ユーザーをプロビジョニングする専用のバックグラウンドプロセスはありません。
LDAPでは、認証および検索のためにディレクトリにバインドする方法として、次の3つがサポートされています。
- 匿名バインド - Bind DN / Bind passwordを指定せず、LDAPサーバーが匿名クエリを許可する方法です。
- 専用バインドユーザー(サービスアカウント) - 特定のLDAPアカウントをBind DN / Bind passwordに設定し、Zabbixが検索およびプロビジョニングに使用する方法です。 これは、Zabbixがエンドユーザーの認証情報なしで検索およびバックグラウンドプロビジョニングを実行できるため、推奨される最も柔軟な方法です。
- 直接ユーザーバインド - ユーザーがログイン時に入力した認証情報を使用してZabbixがバインドを実行する方法です(Bind DN / Bind passwordは設定しません)。これは、Base DNに
uid=%{user}のようなプレースホルダーを含めることで設定します。 このモードでは、Zabbixは対話型ログイン中にのみユーザーのパスワードにアクセスできます。 そのため、ユーザーのログインセッション外でLDAPへの認証を必要とするプロビジョニング操作(たとえば、今すぐプロビジョニングボタンの使用や、ユーザーがアクティブにログインしていない状態でのバックグラウンドプロビジョニングの実行)は認証できず、機能しません。 直接ユーザーバインドでのプロビジョニングおよび更新は、ユーザーがログインした時点でのみ実行されます。
複数のサーバー
必要に応じて、複数のLDAPサーバーを定義できます。 たとえば、異なるユーザーグループを認証するために異なるサーバーを使用できます。 LDAPサーバーが設定されると、ユーザーグループの設定で、該当するユーザーグループに必要なLDAPサーバーを選択できるようになります。
ユーザーが複数のユーザーグループおよび複数のLDAPサーバーに属している場合、名前で昇順にソートされたLDAPサーバーのリストの最初のサーバーが認証に使用されます。
設定
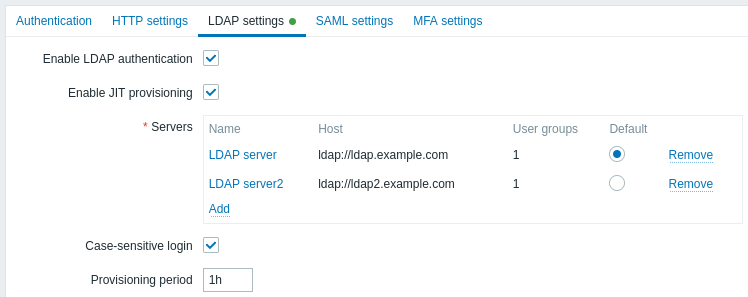
設定パラメータ:
| パラメータ | 説明 |
|---|---|
| LDAP認証を有効にする | LDAP認証を有効にするには、チェックボックスをオンにします。 |
| JITプロビジョニングを有効にする | JITプロビジョニングを有効にするには、チェックボックスをオンにします。 |
| サーバー | LDAPサーバーを設定するには、追加をクリックします(下記のLDAPサーバーの設定を参照)。 |
| 大文字と小文字を区別するログイン | ユーザー名の大文字と小文字を区別するログインを無効にするには、チェックボックスをオフにします(デフォルトでは有効)。 大文字と小文字を区別するログインを無効にすると、Zabbixユーザーが「Admin」または「ADMIN」であっても、例えば「admin」としてログインできます。 大文字と小文字を区別するログインが無効で、類似したユーザー名(例: Adminとadmin)を持つZabbixユーザーが複数存在する場合、それらのユーザーのログインは常に拒否され、次のエラーメッセージが表示されます: 「Authentication failed: supplied credentials are not unique.」 |
| プロビジョニング期間 | プロビジョニング期間、つまり、ログインしたユーザーがWebインターフェースの操作中にプロビジョニングされる頻度を設定します。 |
LDAPサーバーの設定
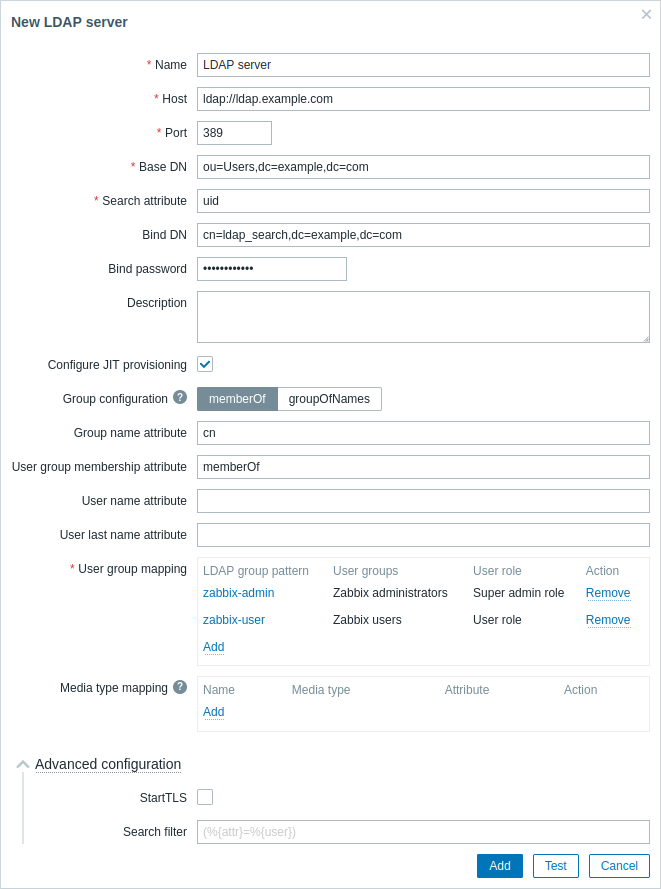
LDAPサーバーの設定パラメータ:
| パラメータ | 説明 |
|---|---|
| 名前 | Zabbix設定内のLDAPサーバー名。 |
| ホスト | LDAPサーバーのホスト名、IPアドレス、またはURI。例: ldap.example.com、127.0.0.1、ldap://ldap.example.com セキュアなLDAPサーバーの場合は、ldapsプロトコルとホスト名を使用します。例: ldaps://ldap.example.com OpenLDAP 2.x.x以降では、ldap://hostname:portまたはldaps://hostname:port形式の完全なLDAP URIを使用できます。 |
| ポート | LDAPサーバーのポート。デフォルトは389です。 セキュアなLDAP接続のポート番号は通常636です。 完全なLDAP URIを使用する場合は使用されません。 |
| ベースDN | LDAPサーバー内のユーザーアカウントへのベースパス: ou=Users,ou=system (OpenLDAPの場合)、 DC=company,DC=com (Microsoft Active Directoryの場合) uid=%{user},dc=example,dc=com (直接ユーザーバインディングの場合。下記の注記を参照) |
| 検索属性 | 検索に使用するLDAPアカウント属性: uid (OpenLDAPの場合)、 sAMAccountName (Microsoft Active Directoryの場合) |
| バインドDN | LDAPサーバーへのバインドおよび検索に使用するLDAPアカウント。例: uid=ldap_search,ou=system (OpenLDAPの場合)、 CN=ldap_search,OU=user_group,DC=company,DC=com (Microsoft Active Directoryの場合) 匿名バインディングもサポートされています。ただし、匿名バインディングを使用すると、ドメイン設定が権限のないユーザーに公開される可能性があります (ユーザー、コンピューター、サーバー、グループ、サービスなどの情報)。セキュリティ上の理由から、LDAPホストでは匿名バインドを無効にし、代わりに認証済みアクセスを使用してください。 |
| バインドパスワード | LDAPサーバーへのバインドおよび検索に使用するアカウントのLDAPパスワード。 |
| 説明 | LDAPサーバーの説明。 |
| JITプロビジョニングを設定 | JITプロビジョニングに関連するオプションを表示するには、このチェックボックスをオンにします。 |
| グループ設定 | グループ設定方法を選択します: memberOf - ユーザーとそのグループメンバーシップ属性を検索する方法 groupOfNames - member属性を使用してグループを検索する方法 memberOfの方が高速なため推奨されます。LDAPサーバーが memberOfをサポートしていない場合、またはグループフィルタリングが必要な場合はgroupOfNamesを使用してください。 |
| グループ名属性 | memberOf属性内のすべてのオブジェクトからグループ名を取得する属性を指定します ( ユーザーグループメンバーシップ属性フィールドを参照)。グループ名は、ユーザーグループのマッピングに必要です。 |
| ユーザーグループメンバーシップ属性 | ユーザーが所属するグループに関する情報を含む属性を指定します (例: memberOf)。たとえば、memberOf属性には次のような情報が含まれる場合があります: memberOf=cn=zabbix-admin,ou=Groups,dc=example,dc=comこのフィールドはmemberOf方式でのみ使用できます。 |
| ユーザー名属性 | ユーザーの名を含む属性を指定します。 |
| ユーザー姓属性 | ユーザーの姓を含む属性を指定します。 |
| ユーザーグループのマッピング | LDAPユーザーグループパターンをZabbixユーザーグループおよびユーザーロールにマッピングします。 プロビジョニングされたユーザーにZabbixで付与するユーザーグループ/ロールを決定するために必要です。 マッピングを追加するには、追加をクリックします。 LDAPグループパターンフィールドではワイルドカードを使用できます (下記の注記を参照)。グループ名は既存のグループと一致する必要があります。 LDAPユーザーが複数のZabbixユーザーグループに一致する場合、そのユーザーはすべてのグループのメンバーになります。 ユーザーが複数のZabbixユーザーロールに一致する場合、それらの中で最も高い権限レベルのロールが付与されます。 |
| メディアタイプのマッピング | ユーザーのLDAP メディア属性 (例: email) を、通知送信に使用するZabbixユーザーメディアにマッピングします (属性値はメディアの送信先フィールドとして使用されます)。 |
| 詳細設定 | 詳細設定オプションを表示するには、詳細設定ヘッダーをクリックします (下記を参照)。 |
| StartTLS | LDAPサーバーへの接続時にStartTLS操作を使用するには、チェックボックスをオンにします。サーバーがStartTLSをサポートしていない場合、接続は失敗します。 ldapsプロトコルを使用するサーバーではStartTLSを使用できません。 |
| 検索フィルター | LDAPでユーザーを認証する際のカスタム文字列を定義します。次のプレースホルダーがサポートされています:%{attr} - 検索属性名 (uid、sAMAccountName)%{user} - 認証するユーザーのユーザー名たとえば、大文字と小文字を区別しないLDAPまたはMicrosoft Active Directory環境で、大文字と小文字を区別する検索を実行するには、次のように文字列を定義できます: (%{attr}:caseExactMatch:=%{user})。フィルターをカスタマイズしない場合、LDAPではデフォルトの (%{attr}=%{user})が使用されます。 |
直接ユーザーバインディング用にLDAPサーバーを設定するには、ベースDNパラメータにuid=%{user}属性を追加し (例: uid=%{user},dc=example,dc=com)、BindDNおよびバインドパスワードパラメータを空のままにします。
認証時、プレースホルダー %{user}はログイン時に入力されたユーザー名に置き換えられます。
直接ユーザーバインディングでは、Zabbixは対話型ログイン中にのみユーザーの認証情報にアクセスできます。
そのため、対話型ログインなしで動作するプロビジョニングタスク (たとえば、今すぐプロビジョニングボタンやuser.provision APIメソッド) では、直接ユーザーバインディングを使用して認証するユーザーは無視されます。これは、Zabbixがユーザーに代わってバインドできないためです。
Webインターフェースからエンドユーザーのログインを必要とせずにプロビジョニングおよびLDAP検索を実行する必要がある場合は、匿名バインディングまたは専用のバインドユーザー (サービスアカウント) を使用してください。
LDAPグループパターンフィールドでは、*ワイルドカードは正規表現の.*として動作し、0個以上の文字に一致します。
たとえば、パターン*Demo*Adminは、LDAPグループWebDemoSuperAdminとWebDemoAdminの両方に一致します。
パターンはグループ名全体に一致する必要があるため、先頭に*がないDemo*Adminは、これらのグループのいずれにも一致しません。
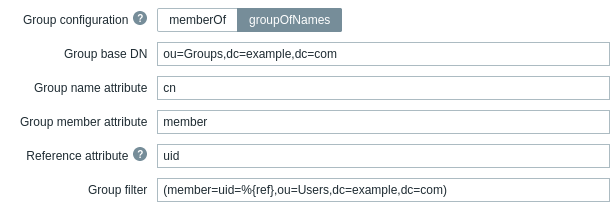
以下のフィールドは、グループ設定方法として「groupOfNames」を選択した場合に固有のものです:
| パラメータ | 説明 |
|---|---|
| グループベースDN | LDAPサーバー内のグループへのベースパス。 |
| グループ名属性 | 指定したグループのベースパス内でグループ名を取得する属性を指定します。 グループ名は、ユーザーグループのマッピングに必要です。 |
| グループメンバー属性 | LDAP内のグループメンバーに関する情報を含む属性を指定します (例: member)。 |
| 参照属性 | グループフィルターの参照属性を指定します (グループフィルターフィールドを参照)。 次に、グループフィルターで %{ref}を使用して、ここで指定した属性の値を取得します。 |
| グループフィルター | ユーザーが所属するグループを取得するためのフィルターを指定します。 たとえば、グループのmember属性が uid=User1,ou=Users,dc=example,dc=comの場合、(member=uid=%{ref},ou=Users,dc=example,dc=com)は「User1」に一致し、「User1」が所属するグループを返します。 |
証明書に関する問題がある場合、セキュアなLDAP接続 (ldaps) を機能させるために、/etc/openldap/ldap.conf設定ファイルへTLS_REQCERT allow行を追加する必要がある場合があります。
これにより、LDAPカタログへの接続のセキュリティが低下する可能性があります。
Zabbix Webインターフェースへのログインに使用する実際のユーザーアカウントではなく、LDAP内で最小限の権限を持つ、LDAPサーバーへのバインドおよび検索専用の個別のLDAPアカウント (バインドDN) を作成することを推奨します。
この方法によりセキュリティが向上し、ユーザーがLDAPサーバー上で自分のパスワードを変更した際にバインドパスワードを変更する必要がなくなります。
上記の表では、アカウント名はldap_searchです。
アクセスのテスト
テスト ボタンを使用すると、ユーザーアクセスをテストできます。
| パラメーター | 説明 |
|---|---|
| ログイン | テストするLDAPユーザー名(ZabbixのWebインターフェースに現在ログインしているユーザー名があらかじめ入力されています)。このユーザー名はLDAPサーバーに存在している必要があります。 テストユーザーを認証できない場合、ZabbixはLDAP認証を有効にしません。 |
| ユーザーパスワード | テストするLDAPユーザーのパスワード。 |