ユーザー
概要
ユーザー > ユーザー セクションでは、システムのユーザーを管理します。
ユーザー
既存のユーザーとその詳細の一覧が表示されます。
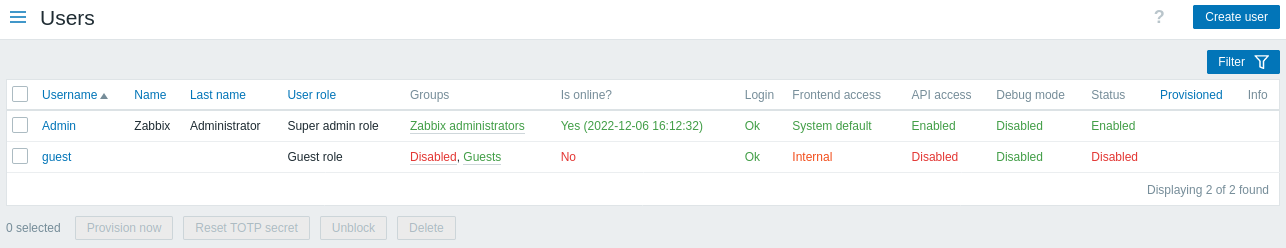
表示されるデータ:
| 列 | 説明 |
|---|---|
| ユーザー名 | Zabbixへのログインに使用するユーザー名。ユーザー名をクリックすると、ユーザー設定フォームが開きます。 |
| 名前 | ユーザーの名。 |
| 姓 | ユーザーの姓。 |
| ユーザーの役割 | ユーザーの役割が表示されます。 |
| グループ | ユーザーが所属するグループが一覧表示されます。ユーザーグループ名をクリックすると、ユーザーグループ設定フォームが開きます。無効なグループは赤色で表示されます。 |
| オンライン? | ユーザーのオンライン状態(はいまたはいいえ)が表示されます。括弧内には、最後にユーザーがアクティビティを行った時刻が表示されます。 |
| ログイン | ユーザーのログイン状態(OKまたはブロック)が表示されます。管理 > 一般 > その他セクションで設定されたログイン失敗回数(デフォルトは5回)を超えると、ユーザーは一時的にブロックされます。ブロックをクリックすると、ユーザーのブロックを解除できます。 |
| Webインターフェースへのアクセス | ユーザーグループ全体に設定された値に応じて、Webインターフェースへのアクセスレベル(システムデフォルト、内部、LDAP、または無効)が表示されます。 |
| APIアクセス | ユーザーの役割に設定された値に応じて、APIアクセスの状態(有効または無効)が表示されます。 |
| デバイス | ユーザーの役割に設定された値に応じて、デバイスアクセスの状態(有効または無効)が表示されます。 この列は、 EnableMobileDevicesが有効な場合に表示されます。 |
| デバッグモード | ユーザーグループ全体に設定された値に応じて、デバッグモードの状態(有効または無効)が表示されます。 |
| ステータス | ユーザーグループ全体に設定された値に応じて、ユーザーのステータス(有効または無効)が表示されます。 |
| プロビジョニング済み | ユーザーが最後にプロビジョニングされた日付が表示されます。 LDAP/SAMLからのJITプロビジョニングによって作成されたユーザーに使用されます。 |
| 情報 | エラーに関する情報が表示されます。 ユーザーグループに所属していないユーザーには黄色の警告が表示されます。 役割がないユーザー、および役割とユーザーグループの両方がないユーザーには赤色の警告が表示されます。 |
新しいユーザーを設定するには、右上隅にあるユーザーの作成ボタンをクリックします。
一括編集オプション
一覧の下にあるボタンでは、次の一括編集オプションを使用できます。
- 今すぐプロビジョニング - LDAPからユーザー情報を更新します(このオプションは、LDAPユーザーが選択されている場合にのみ有効になります)
- TOTPシークレットをリセット - すべてのTOTP方式のユーザーTOTPシークレットをリセットし、ユーザーセッションを削除します(MFAが有効になっている場合にのみ、このオプションは有効になります。TOTPシークレットを持たないユーザーの場合、セッションは削除されません)
- ブロック解除 - ブロックされたユーザーのシステムアクセスを再び有効にします
- 削除 - ユーザーを削除します
これらのオプションを使用するには、対象ユーザーの前にあるチェックボックスを選択し、必要なボタンをクリックします。
フィルターの使用
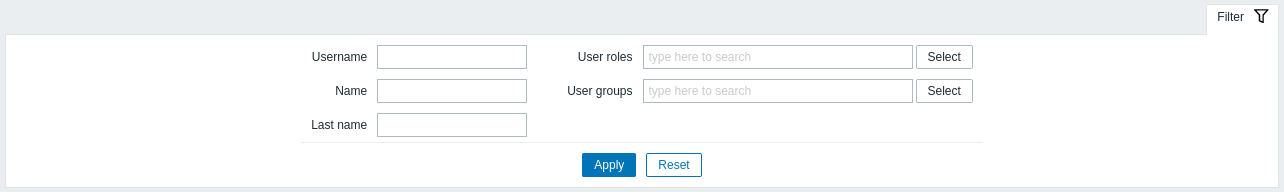
フィルターを使用すると、関心のあるユーザーのみを表示できます。 検索パフォーマンスを向上させるため、データはマクロを未解決の状態で検索されます。
ユーザーの一覧の上にある フィルター リンクを使用できます。 クリックするとフィルターが表示され、ユーザー名、名前、姓、ユーザーロール、ユーザーグループでユーザーを絞り込めます。